
はい、データを隠した写真は、多くの場合、検出できます。ただし、検出とは、通常、何かが追加されたことが分かることで、それが何かを読めることではありません。見つかるかどうかは、3つのことで決まります。隠すのに使った方法、見ている人、その人が持ち込むツールです。ギャラリーをスクロールする人には、画像が見えます。自動スキャナには、統計が見え、多くの誤検知が出ます。フォレンジックツールを持つ訓練を受けた調査官なら、たいていファイルが画像以上のものを運んでいると分かりますが、パスワードがなければ、暗号化された中身は読めません。
このガイドでは、それぞれの見る人に何が見えるのか、200万枚の画像をスキャンした最も有名な現地調査が何を見つけたか、そして、スキャンで何も出なかったことが、フラグが立つことと同じくらい、何も証明しない理由を説明します。
検出は、3つのレベルで行われます
見るかもしれない人を分けて考えると役に立ちます。それぞれに見えるものが違うからです。
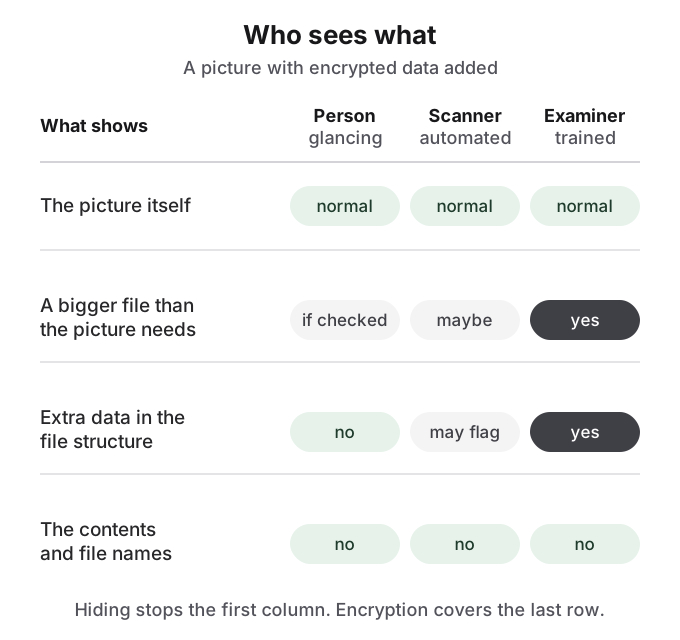
スマートフォンやノートパソコンをちらっと見る人には、サムネールが見えます。どんな種類のステガノグラフィも、この見る人は完全に破ります。画像は同じに見えるからです。気づくかもしれない唯一の手がかりは、サイズです。ファイルブラウザで数百メガバイトを占めるスマートフォンの写真は、不自然に見えます。r/privacyのコメント投稿者は、「奇跡的に12GBのデータを占める」画像で、この点を指摘しました。
自動スキャナは、多くのファイルに統計的な検定や形式のチェックをかけ、珍しいものにフラグを立てます。中身は決して読まず、見逃しと誤検知の間でバランスをとります。Hacker Newsのあるコメント投稿者の言葉では、検出器のしきい値は、「使い物にならなくなるほど多くの誤検知を出さないよう」調整されなければならず、「それらは魔法ではない」のです。
訓練を受けた調査官は、1つのデバイスやファイルを、時間をかけ、完全なツールセットで調べます。たいてい、ファイルが画像以上のデータを含んでいると分かります。それを読むことは別の問題で、強力な暗号化と良いパスワードがあれば、調査官が解けない問題になります。
統計的なステガナリシスは、乱されたノイズを探します
本当のステガノグラフィは、画像データ自体を変え、最もよくあるのは、ピクセルの値やJPEG係数の最下位ビットです。変更は見えませんが、自然な写真には、それらのビットに特徴的なノイズのパターンがあり、完全にランダムに見える暗号化されたデータは、それを乱します。Wikipediaの要約では、ステガナリシスは「一般に、統計分析で扱われ」、理想的には、疑わしいファイルを、「同じ出所(たとえば、同じ機種のデジタルカメラ)」の、変更されていないものと比べます。
研究の歴史は、競争です。単純なLSB埋め込みへの統計的攻撃は、2000年と2001年に発表されました。単純な統計を保つツールが続き、高次の統計への攻撃がそれに続きました。たとえばOutGuessのJPEGの方法は、2002年のブロック性の攻撃で破られました。2012年以降、最先端は、何千もの画像の特徴で訓練した機械学習の分類器です。実務家は、両端を語っています。素朴なLSB置換は、あるHacker Newsのコメント投稿者の言葉で「検出するのが非常に簡単」ですが、別の人は、「統計的に検出不能なデータの隠蔽に焦点を当てた、研究の蓄積全体」を指します。どちらも正しいです。決め手は、アルゴリズムと、隠したデータの量です。
自明なほど簡単な場合が1つあります。分析者が元の写真を持っていれば、2つのファイルを比べるだけで、どんな変更もすぐに分かります。100枚の画像を「私の方法を破ってみて」という課題として投稿したr/SteganographyのRedditユーザーは、それをすぐに知ることになりました。最上位の返信は、画像の出どころである公開データセットを見つけ、比較して、青のチャンネルのLSBの変更を見つけたのです。
ファイルサイズと構造が、実用的な隠し方のほとんどを見破ります
日常で使われる「画像に隠したファイル」の方法の大半は、統計的なものではまったくありません。画像の終端マーカーの後ろにデータを追加するか、ファイル形式が許す追加のブロックを加えます。各方法の詳細は、ステガノグラフィとはで説明しています。これらの方法は、はるかに多くのデータを入れられ、画像をピクセル単位で完全なままにしますが、構造上の明らかな手がかりを残します。ファイルが、その寸法と品質の画像より大きく、ファイル全体を読むプログラムは、画像に必要のない内容を見つけます。
疑わしいファイルへの一般的なフォレンジックの手順は、特殊な統計ではなく、こうした単純な検査から始まります。r/computerforensicsの実務家は、その形式の通常のファイルがどういうものかを知ること、ファイルの先頭と末尾を確認すること、読めるテキストを抽出すること、ファイルの内部構造を一覧にすること、埋め込まれたファイルをシグネチャで切り出すこと、暗号化や圧縮されたデータがほぼランダムと評価されるため、エントロピーを測ることを述べています。形式に特化した検出器を使うのは、そのあとだけです。追加されたデータは、数秒で見つかります。暗号化されたデータは、読めないノイズのかたまりとして現れます。
200万枚の画像、約17,000件のフラグ、メッセージはゼロ
現実のステガノグラフィを測ろうとした、最も有名な試みは、Niels ProvosとPeter Honeymanの2001年の研究です。2人は、eBayのオークションから200万枚の画像をダウンロードし、JPEGの検出器Stegdetectを、そのすべてにかけました。約17,000枚、およそ0.85パーセントにフラグが立ちました。そのあと、フラグの立った画像に分散型の辞書攻撃をかけましたが、何も取り出せませんでした。「eBayのオークションからダウンロードした200万枚の画像を分析したが、隠されたメッセージは1つも見つけられなかった」。
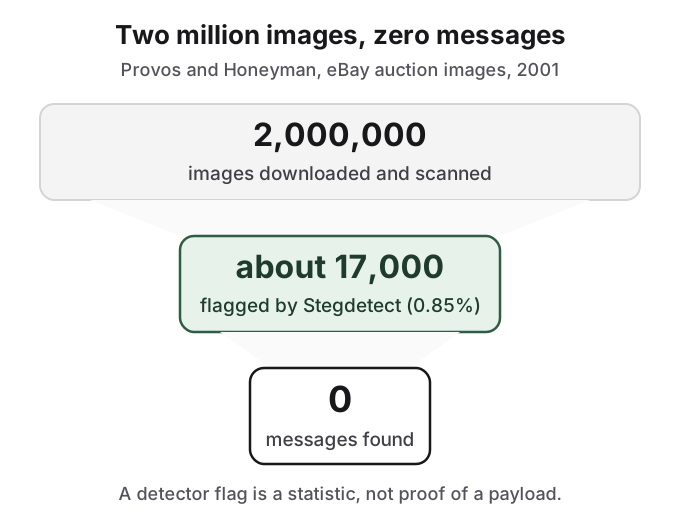
研究の古さを超えて残る教訓が2つあります。1つ目は、フラグは安価で、たいてい間違っているということです。そのためWikipediaのステガナリシスの項目は、検出器の出力だけに基づいて行動することを、「ペイロードが完全に取り出されて復号されない限り、非常に危ういこと」と呼んでいます。2つ目は、検出と取り出しは別の段階で、取り出すにはパスワードが必要だということです。数字は、オークション写真に対するJPEGツールの2001年のスナップショットで、現在の検出率ではなく、追加されたデータや挿入されたデータについて、比較できる最近の数字はありません。2012年のr/computerforensicsのRedditのコメント投稿者は、似た個人プロジェクトを述べています。「何百万枚もの画像をスキャンして、約200件にフラグが立ち」、そのうち6件をブルートフォースで試した、というものです。
スキャンで何も出なくても、ファイルが無害だという証明にはなりません
検出器は、見逃しもします。r/computerforensicsで、payloadを暗号化して散らすsteghideで作った画像に対して、いくつかの検出器をテストしたユーザーは、こう報告しました。「これらのツールのどれも、何も見つけなかった」。Stegdetect自体も、もう開発されていません。何も検出されなかったことは、そのツールとその方法についての記述で、何もないことの証明ではありません。
同じスレッドは、誰かが実際にどれほど調べるかについての、役に立つ現実確認でもあります。そこにいるフォレンジックの実務家は、画像ステガノグラフィは、CTFのパズルではよくあるが、実際の事件では珍しいと述べています。「CTFでは? たくさん! 現実では? 思うほどではない」。それは、誰も調べないと考える理由にはなりません。隠すことだけで足りるという期待の上にプライバシー計画を立てない理由になります。
スマートフォンの隠した写真にとって、これが何を意味するか
まとめると、日常の写真の隠し方についての正直な答えは、こうです。あなたのデバイスを使う人や借りる人に対しては、ふつうの写真に見えるカバーファイルは有効です。その人たちには、画像しか見えないからです。専用のツールや、訓練を受けた調査官に対しては、隠したデータが気づかれると考え、中身を非公開に保つのは、暗号化と強力なパスワードに任せてください。そのパスワードを合法的に強制できる相手に対しては、隠すことも暗号化も防御にならず、持ち込むデータを減らすことが、唯一の安全な助言です。
HideFileでできること
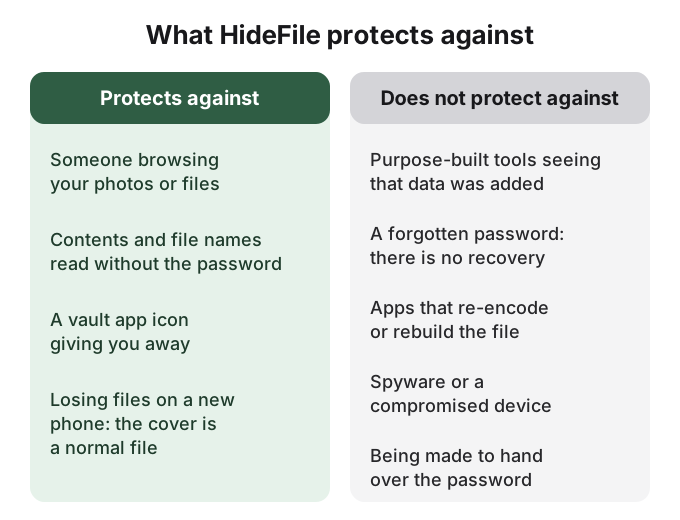
HideFileは、最近のブラウザのhidefile.appで、非公開の写真やファイルを、ふつうの写真、ビデオ、PDFの中に入れ、ブラウザの中で、パスワードで暗号化します。ファイルは、HideFileのサーバにはアップロードされません。カバーは、写真、ビデオプレーヤー、PDFリーダーで、ふつうのファイルとして開くので、ギャラリーをちらっと見る人には、予想どおりのものが見えます。
このページが限界についてのものなので、はっきり述べます。HideFileが防げるのは、ちょっとした覗き見です。フォレンジックツールは防げません。ピクセルを変えたり、統計的な検定をだまそうとしたりはしません。専用のツールを使えば、カバーにデータが追加されたことは分かります。中身は暗号化されたままで、パスワードなしには読めません。パスワードの復旧はできません。写真を再エンコードするアプリは、隠した部分を失わせることがあるので、カバーは、ファイルとして保管、共有してください。国境での検査、訓練を受けた調査官、法的な圧力には、適したツールではありません。
この問いの両側にあるツールは、ステガノグラフィのツール比較をご覧ください。もっと単純な手口と、それぞれが誰をだませるかは、ファイルを人目につく場所に隠す方法を、金庫アプリとの比較は、写真の金庫アプリは安全?をご覧ください。
出典
- Provos and Honeyman, Detecting Steganographic Content on the Internet, CITI Technical Report 01-11, 2001(2026-10-14に閲覧)
- Wikipedia: SteganalysisとSteganography(2026-10-14に確認)
- Wikipedia: OutGuess(2026-10-14に確認)
- Kodovsky, Fridrich and Holub, "Ensemble Classifiers for Steganalysis of Digital Media", IEEE TIFS, 2012, doi:10.1109/tifs.2011.2175919
- Fridrich, Goljan and Du, "Detecting LSB steganography in color and gray-scale images", IEEE Multimedia, 2001, doi:10.1109/93.959097
- Reddit, r/computerforensics: Is there any tool to identify steganography?
- Reddit, r/computerforensics: Hidden files in jpeg images?
- Reddit, r/computerforensics: Does digital steganography actually see use in the real world?
- Reddit, r/Steganography: Can you break my steganography method?
- Reddit, r/privacy: Steganography - How to Hide Data from the Feds
- Hacker News: comment on detector thresholds
- Hacker News: comment on naive LSB detection
- Hacker News: comment on statistically undetectable hiding