
Ya, foto yang menyimpan data tersembunyi sering bisa terdeteksi, tetapi deteksi biasanya berarti mengetahui bahwa ada sesuatu yang ditambahkan, bukan membaca apa itu. Ditemukan atau tidak bergantung pada tiga hal: metode yang dipakai untuk menyembunyikan, siapa yang melihat, dan alat apa yang mereka bawa. Orang yang menggulir galeri melihat gambar. Pemindai otomatis melihat statistik dan memicu banyak alarm palsu. Pemeriksa terlatih dengan alat forensik biasanya bisa tahu bahwa sebuah file membawa lebih dari gambarnya, dan tetap tidak bisa membaca isi terenkripsi tanpa kata sandi.
Panduan ini menjelaskan apa yang bisa dilihat tiap pengamat itu, apa yang ditemukan studi lapangan paling terkenal saat memindai dua juta gambar, dan mengapa hasil pindai bersih membuktikan sesedikit hasil yang ditandai.
Deteksi terjadi di tiga tingkat
Ada gunanya memisahkan orang yang mungkin melihat, karena masing-masing melihat hal yang berbeda.
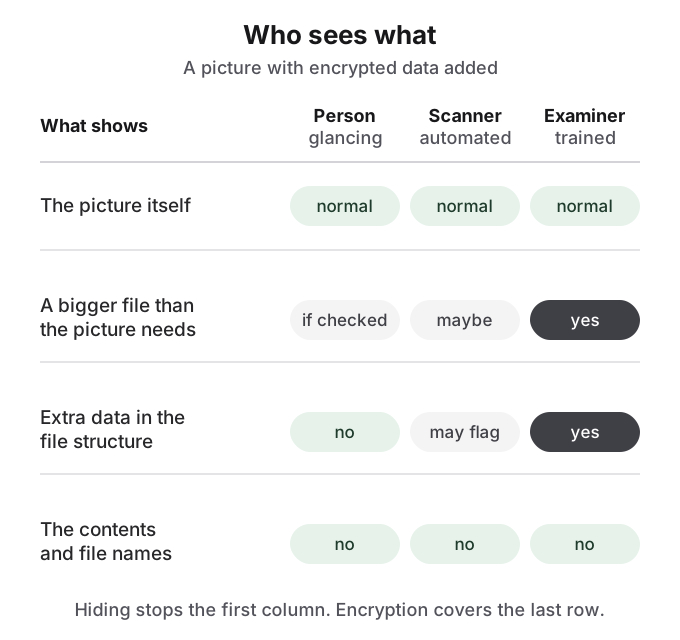
Orang yang melirik ponsel atau laptop Anda melihat gambar mini. Steganografi jenis apa pun mengalahkan pengamat ini sepenuhnya, karena gambarnya tampak sama. Satu-satunya tanda yang mungkin tertangkap adalah ukuran: foto ponsel yang memakan ratusan megabita di penjelajah file tampak janggal. Seorang komentator di r/privacy menyampaikannya dengan gambar yang "miraculously taking up 12gb of data".
Pemindai otomatis menjalankan uji statistik atau pemeriksaan format pada banyak file dan menandai yang tidak biasa. Ia tidak pernah membaca isi, dan ia menukar kelolosan dengan alarm palsu. Seperti dikatakan seorang komentator Hacker News, ambang detektor harus disetel agar "don't give too many false positives to make them useless. And they're not magic."
Pemeriksa terlatih bekerja pada satu perangkat atau file sekali waktu, dengan waktu dan perangkat lengkap. Mereka biasanya bisa tahu bahwa sebuah file berisi data di luar gambar. Membacanya adalah masalah terpisah, dan dengan enkripsi kuat serta kata sandi yang baik, itulah masalah yang tidak bisa mereka selesaikan.
Steganalisis statistik mencari derau yang terganggu
Steganografi sejati mengubah data gambar itu sendiri, paling sering bit terendah nilai piksel atau koefisien JPEG. Perubahannya tak terlihat, tetapi foto alami punya pola derau khas di bit-bit itu, dan data terenkripsi, yang tampak acak sempurna, mengganggunya. Steganalisis, dalam ringkasan Wikipedia, "generally handled with statistical analysis", idealnya membandingkan file yang dicurigai dengan yang tidak dimodifikasi "from the same source (for example, the same model of digital camera)".
Sejarah risetnya adalah perlombaan. Serangan statistik pada penyisipan LSB sederhana diterbitkan pada 2000 dan 2001. Alat yang mempertahankan statistik sederhana menyusul, dan serangan pada statistik orde lebih tinggi menyusul mereka; metode JPEG OutGuess, misalnya, ditembus serangan blockiness 2002. Sejak 2012, yang terdepan adalah pengklasifikasi pembelajaran mesin yang dilatih pada ribuan fitur gambar. Praktisi menggambarkan kedua ujungnya: penggantian LSB naif "VERY easy to detect", menurut seorang komentator Hacker News, sementara yang lain menunjuk "whole body of work that focus on statistically undetectable data hiding". Keduanya benar. Yang menentukan adalah algoritma dan jumlah data yang disembunyikan.
Satu kasus sangat mudah. Kalau analis punya foto aslinya, membandingkan kedua file langsung menunjukkan perubahan apa pun. Seorang pengguna Reddit di r/Steganography yang memposting 100 gambar sebagai tantangan "break my method" segera mengetahuinya: balasan teratas menemukan dataset publik asal gambar-gambar itu, membandingkannya, dan menemukan perubahan LSB di kanal biru.
Ukuran dan struktur file membongkar sebagian besar penyembunyian praktis
Sebagian besar metode "file disembunyikan di dalam gambar" yang dipakai sehari-hari sama sekali tidak statistik. Mereka menempelkan data setelah penanda akhir gambar, atau menambahkan blok ekstra yang diizinkan format file. Cara kerja steganografi menjelaskan tiap metode secara rinci. Pendekatan ini memuat jauh lebih banyak data dan menjaga gambar tetap sempurna per piksel, tetapi meninggalkan tanda struktural yang jelas: file lebih besar dari yang seharusnya untuk gambar dengan dimensi dan kualitas itu, dan program yang membaca seluruh file menemukan isi yang tidak dibutuhkan gambar.
Alur kerja forensik umum untuk file yang dicurigai dimulai dengan pemeriksaan biasa seperti ini, bukan dengan statistik eksotis. Praktisi di r/computerforensics menggambarkan mempelajari seperti apa file normal berformat itu, memeriksa awal dan akhir file, mengekstrak teks yang terbaca, mendaftar struktur internal file, memahat keluar file tertanam berdasarkan tanda tangannya, dan mengukur entropi, karena data terenkripsi atau terkompresi mendapat skor hampir acak. Baru setelah itu mereka menjalankan detektor khusus format. Data yang ditempelkan muncul dalam hitungan detik. Data terenkripsi muncul sebagai blok derau yang tidak bisa dibaca.
Dua juta gambar, sekitar 17.000 tanda, nol pesan
Upaya paling terkenal untuk mengukur steganografi di dunia nyata adalah studi Niels Provos dan Peter Honeyman pada 2001. Mereka mengunduh dua juta gambar dari lelang eBay dan menjalankan detektor JPEG mereka, Stegdetect, pada semuanya. Detektor menandai sekitar 17.000 gambar, kira-kira 0,85 persen. Mereka lalu menjalankan serangan kamus terdistribusi pada gambar yang ditandai dan tidak memulihkan apa pun: "We have analyzed two million images downloaded from eBay auctions but have not been able to find a single hidden message."
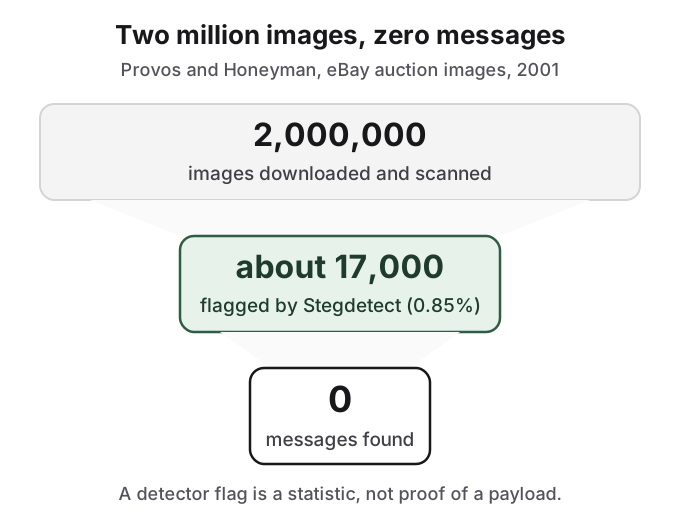
Dua pelajaran bertahan melewati usia studi itu. Pertama, tanda itu murah dan kebanyakan salah, itulah mengapa artikel steganalisis Wikipedia menyebut bertindak berdasarkan keluaran detektor saja "a very dicey proposition unless a payload has been completely recovered and decrypted". Kedua, deteksi dan pemulihan adalah langkah berbeda; pemulihan butuh kata sandi. Angka-angka itu adalah potret 2001 dari alat JPEG pada foto lelang, bukan tingkat deteksi saat ini, dan tidak ada angka terbaru yang sebanding untuk data yang ditempelkan atau disisipkan. Seorang komentator Reddit 2012 di r/computerforensics menggambarkan proyek pribadi serupa, "scanned millions of images and discovered about 200" yang ditandai, dan memaksa buka enam di antaranya.
Hasil pindai bersih tidak membuktikan file itu bersih
Detektor juga meleset. Di r/computerforensics, seorang pengguna yang menguji beberapa detektor terhadap gambar yang dibuatnya dengan steghide, yang mengenkripsi dan menyebar muatannya, melaporkan: "None of these tool found anything." Stegdetect sendiri tidak lagi dikembangkan. Ketiadaan temuan adalah pernyataan tentang alat dan metode itu, bukan bukti bahwa tidak ada apa-apa.
Utas yang sama adalah pemeriksaan realitas yang berguna tentang seberapa sering ada yang melihat. Praktisi forensik di sana menggambarkan steganografi gambar sebagai umum dalam teka-teki capture-the-flag dan jarang dalam kasus nyata: "In a CTF? Lots! Real life? Not as much as you would think." Itu bukan alasan untuk berasumsi tidak akan ada yang melihat. Itu alasan untuk tidak membangun rencana privasi di atas harapan bahwa penyembunyian saja akan bertahan.
Apa artinya bagi foto tersembunyi di ponsel Anda
Disatukan, jawaban jujur untuk penyembunyian foto sehari-hari adalah ini. Terhadap orang yang memakai atau meminjam perangkat Anda, file sampul yang tampak seperti foto biasa berhasil, karena mereka melihat gambar dan tidak ada yang lain. Terhadap alat khusus atau pemeriksa terlatih, anggap data tersembunyi akan diketahui, dan andalkan enkripsi serta kata sandi kuat untuk menjaga isi tetap pribadi. Terhadap orang yang secara hukum bisa memaksa Anda menyerahkan kata sandi itu, baik penyembunyian maupun enkripsi bukan pembelaan, dan membawa lebih sedikit data adalah satu-satunya nasihat yang aman.
Bagaimana HideFile bisa membantu
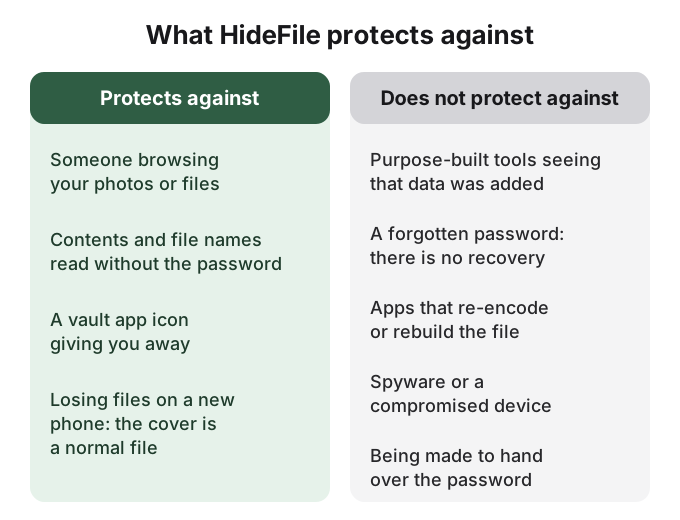
HideFile, di hidefile.app di browser modern mana pun, menaruh foto dan file pribadi di dalam foto, video, atau PDF biasa dan mengenkripsinya dengan kata sandi Anda di browser. File tidak diunggah ke server HideFile. Sampul terbuka sebagai file biasa di Foto, pemutar video, atau pembaca PDF, jadi orang yang melirik galeri Anda melihat apa yang mereka harapkan.
Kami menyatakan batasnya dengan jelas karena halaman ini tentang itu: HideFile menghentikan intipan iseng, bukan alat forensik. HideFile tidak mengubah piksel atau berusaha mengelabui uji statistik. Alat khusus bisa tahu bahwa ada data yang ditambahkan ke sampul; isinya tetap terenkripsi dan tak terbaca tanpa kata sandi. Tidak ada pemulihan kata sandi. Aplikasi yang mengenkode ulang foto bisa menghapus bagian tersembunyinya, jadi simpan dan bagikan sampul sebagai file. Ini alat yang salah untuk pemeriksaan di perbatasan, pemeriksa terlatih, atau tekanan hukum.
Untuk alat di kedua sisi pertanyaan ini, lihat alat steganografi. Untuk trik yang lebih sederhana dan siapa yang dikelabui tiap trik, lihat cara menyembunyikan file di depan mata. Untuk perbandingan aplikasi brankas, lihat apakah aplikasi brankas foto aman.
Sumber
- Provos and Honeyman, Detecting Steganographic Content on the Internet, CITI Technical Report 01-11, 2001 (dibaca 2026-10-14)
- Wikipedia: Steganalysis dan Steganography (diperiksa 2026-10-14)
- Wikipedia: OutGuess (diperiksa 2026-10-14)
- Kodovsky, Fridrich and Holub, "Ensemble Classifiers for Steganalysis of Digital Media", IEEE TIFS, 2012, doi:10.1109/tifs.2011.2175919
- Fridrich, Goljan and Du, "Detecting LSB steganography in color and gray-scale images", IEEE Multimedia, 2001, doi:10.1109/93.959097
- Reddit, r/computerforensics: Is there any tool to identify steganography?
- Reddit, r/computerforensics: Hidden files in jpeg images?
- Reddit, r/computerforensics: Does digital steganography actually see use in the real world?
- Reddit, r/Steganography: Can you break my steganography method?
- Reddit, r/privacy: Steganography - How to Hide Data from the Feds
- Hacker News: comment on detector thresholds
- Hacker News: comment on naive LSB detection
- Hacker News: comment on statistically undetectable hiding