# Une photo cachée peut-elle être détectée ? Ce que trouve réellement la stéganalyse
Oui, une photo dans laquelle des données sont cachées peut souvent être détectée, mais détecter signifie généralement apprendre que quelque chose a été ajouté, pas lire ce que c'est. Qu'elle soit trouvée dépend de trois choses : la méthode utilisée pour la cacher, qui regarde, et quels outils cette personne apporte. Quelqu'un qui fait défiler une galerie voit une image. Un scanner automatisé voit des statistiques et déclenche beaucoup de fausses alertes. Un examinateur formé, avec des outils d'analyse judiciaire, peut généralement constater qu'un fichier contient plus que son image, et ne peut toujours pas lire un contenu chiffré sans le mot de passe.
Ce guide explique ce que chacun de ces observateurs peut voir, ce qu'a trouvé l'étude de terrain la plus connue en analysant deux millions d'images, et pourquoi une analyse sans résultat prouve aussi peu qu'une analyse qui signale.
## La détection se fait à trois niveaux
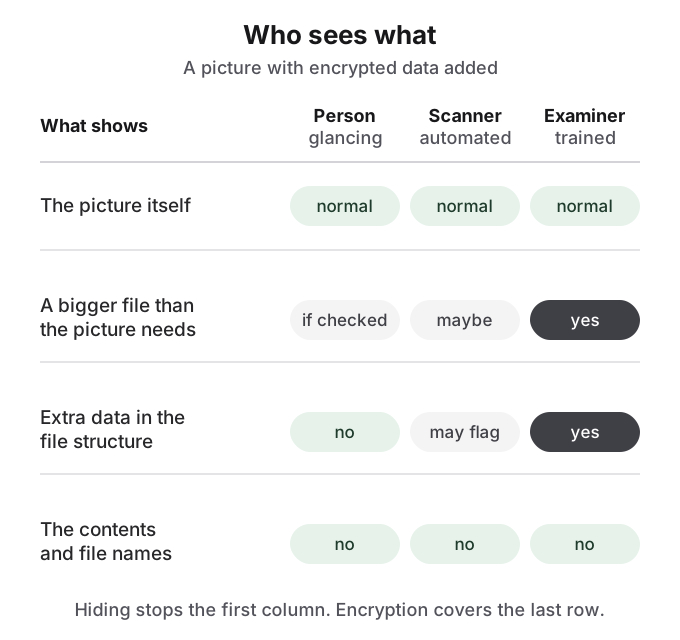
Il aide de distinguer les personnes qui pourraient regarder, car chacune voit quelque chose de différent.
Cacher protège contre la première colonne. Seul le chiffrement protège la dernière ligne.
Une **personne qui jette un œil** à votre téléphone ou à votre ordinateur portable voit des vignettes. La stéganographie, de quelque type que ce soit, déjoue entièrement cet observateur, car l'image paraît la même. Le seul indice qu'il pourrait repérer est la taille : une photo de téléphone qui occupe des centaines de mégaoctets dans un navigateur de fichiers paraît étrange. Un commentateur de r/privacy l'a illustré avec une image « miraculously taking up 12gb of data » (occupant miraculeusement 12 Go de données).
Un **scanner automatisé** exécute des tests statistiques ou des vérifications de format sur de nombreux fichiers et signale les inhabituels. Il ne lit jamais le contenu, et il arbitre entre les ratés et les fausses alertes. Comme l'a dit un commentateur de Hacker News, les seuils des détecteurs doivent être réglés pour qu'ils « don't give too many false positives to make them useless. And they're not magic » (ne donnent pas trop de faux positifs au point de les rendre inutiles. Et ils ne sont pas magiques).
Un **examinateur formé** travaille sur un appareil ou un fichier à la fois, avec du temps et une boîte à outils complète. Il peut généralement constater qu'un fichier contient des données au-delà de l'image. Les lire est un problème distinct, et avec un chiffrement solide et un bon mot de passe, c'est le problème qu'il ne peut pas résoudre.
## La stéganalyse statistique cherche le bruit perturbé
La vraie stéganographie modifie les données de l'image elles-mêmes, le plus souvent le bit de poids le plus faible des valeurs de pixels ou des coefficients JPEG. Le changement est invisible, mais les photos naturelles ont un motif de bruit caractéristique dans ces bits, et des données chiffrées, qui paraissent parfaitement aléatoires, le perturbent. La stéganalyse, selon le résumé de Wikipédia, est « generally handled with statistical analysis » (généralement traitée par analyse statistique), en comparant idéalement un fichier suspect à des fichiers non modifiés « from the same source (for example, the same model of digital camera) » (de la même source, par exemple le même modèle d'appareil photo numérique).
L'histoire de la recherche est une course. Des attaques statistiques contre l'insertion LSB simple ont été publiées en 2000 et 2001. Des outils qui préservaient les statistiques simples ont suivi, puis des attaques sur les statistiques d'ordre supérieur ; la méthode JPEG d'OutGuess, par exemple, a été cassée par une attaque de « blockiness » de 2002. Depuis 2012, l'état de l'art est celui des classificateurs d'apprentissage automatique entraînés sur des milliers de caractéristiques d'image. Les praticiens décrivent les deux extrémités : le remplacement LSB naïf est « VERY easy to detect » (TRÈS facile à détecter), selon un commentateur de Hacker News, tandis qu'un autre renvoie à un « whole body of work that focus on statistically undetectable data hiding » (corpus entier de travaux consacrés à la dissimulation de données statistiquement indétectable). Les deux sont vrais. Ce qui tranche, c'est l'algorithme et la quantité de données cachées.
Un cas est trivialement facile. Si l'analyste a la photo originale, comparer les deux fichiers révèle aussitôt toute modification. Un utilisateur de Reddit sur r/Steganography qui avait publié 100 images comme défi « break my method » (cassez ma méthode) l'a vite découvert : la réponse la mieux notée a retrouvé le jeu de données public d'où venaient les images, les a comparées et a trouvé des modifications LSB sur le canal bleu.
## La taille et la structure du fichier trahissent la plupart des dissimulations pratiques
La plupart des méthodes de « fichier caché dans une image » d'usage courant ne sont pas du tout statistiques. Elles ajoutent des données après le marqueur de fin de l'image, ou ajoutent des blocs supplémentaires que le format de fichier autorise. [Qu'est-ce que la stéganographie ?](/fr/guides/how-steganography-works) explique chaque méthode en détail. Ces approches contiennent bien plus de données et gardent l'image parfaite au pixel près, mais elles laissent des indices structurels évidents : le fichier est plus gros que ne devrait l'être une image de ces dimensions et de cette qualité, et un programme qui lit tout le fichier trouve un contenu dont l'image n'a pas besoin.
Un processus d'analyse judiciaire général pour tout fichier suspect commence par ce genre d'inspection simple, pas par des statistiques exotiques. Les praticiens de r/computerforensics décrivent le fait d'apprendre à quoi ressemble un fichier normal de ce format, de vérifier le début et la fin du fichier, d'extraire le texte lisible, de lister la structure interne du fichier, d'extraire les fichiers intégrés d'après leurs signatures, et de mesurer l'entropie, puisque des données chiffrées ou compressées obtiennent un score proche de l'aléatoire. Ce n'est qu'ensuite qu'ils lancent des détecteurs propres au format. Les données ajoutées apparaissent en quelques secondes. Les données chiffrées apparaissent comme un bloc de bruit impossible à lire.
## Deux millions d'images, environ 17 000 signalements, zéro message
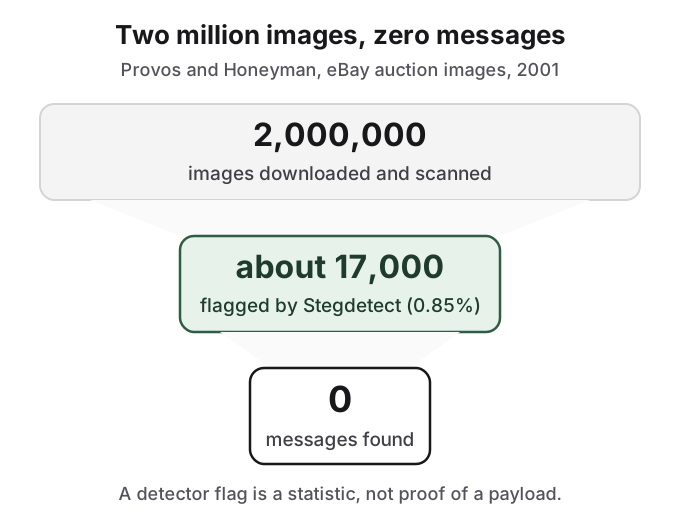
La tentative la plus connue de mesurer la stéganographie réelle est l'étude de Niels Provos et Peter Honeyman de 2001. Ils ont téléchargé deux millions d'images d'enchères eBay et lancé sur toutes leur détecteur JPEG, Stegdetect. Il en a signalé environ 17 000, soit à peu près 0,85 %. Ils ont ensuite lancé une attaque par dictionnaire distribuée sur les images signalées et n'ont rien récupéré : « We have analyzed two million images downloaded from eBay auctions but have not been able to find a single hidden message » (nous avons analysé deux millions d'images téléchargées d'enchères eBay mais n'avons pas pu trouver un seul message caché).
Provos et Honeyman, 2001. Presque chaque signalement était un faux positif.
Deux leçons survivent à l'âge de l'étude. Premièrement, les signalements sont bon marché et pour la plupart faux, raison pour laquelle l'article de Wikipédia sur la stéganalyse qualifie d'agir sur la seule sortie d'un détecteur de « a very dicey proposition unless a payload has been completely recovered and decrypted » (proposition très risquée à moins qu'une charge utile n'ait été entièrement récupérée et déchiffrée). Deuxièmement, détecter et récupérer sont des étapes différentes ; la récupération exige le mot de passe. Les chiffres sont un instantané de 2001 d'outils JPEG sur des photos d'enchères, pas un taux de détection actuel, et il n'existe pas de chiffre récent comparable pour des données ajoutées ou insérées. Un commentateur de 2012 sur r/computerforensics a décrit un projet personnel similaire, « scanned millions of images and discovered about 200 » (analysé des millions d'images et en a découvert environ 200) signalées, et en a forcé six par force brute.
## Une analyse sans résultat ne prouve pas qu'un fichier est propre
Les détecteurs ratent aussi. Sur r/computerforensics, un utilisateur qui testait plusieurs détecteurs sur une image qu'il avait faite avec steghide, qui chiffre et disperse sa charge utile, a rapporté : « None of these tool found anything » (aucun de ces outils n'a rien trouvé). Stegdetect lui-même n'est plus développé. L'absence de détection est une affirmation sur cet outil et cette méthode, pas la preuve qu'il n'y a rien.
Le même fil est une vérification utile de la réalité sur la fréquence à laquelle quelqu'un regarde. Les praticiens de l'analyse judiciaire y décrivent la stéganographie d'images comme courante dans les énigmes de type capture-the-flag et rare dans les affaires réelles : « In a CTF? Lots! Real life? Not as much as you would think » (dans un CTF ? Beaucoup ! Dans la vraie vie ? Pas autant qu'on le croirait). Ce n'est pas une raison de supposer que personne ne regardera. C'est une raison de ne pas construire un plan de confidentialité sur l'espoir que le seul fait de cacher tiendra.
## Ce que cela signifie pour une photo cachée sur votre téléphone
Mis bout à bout, la réponse honnête pour le masquage de photos ordinaire est la suivante. Face aux personnes qui utilisent ou empruntent votre appareil, un fichier de couverture qui ressemble à une photo ordinaire fonctionne, car elles voient l'image et rien d'autre. Face à un outil spécialisé ou à un examinateur formé, partez du principe que les données cachées seront remarquées, et comptez sur le chiffrement et un mot de passe solide pour garder le contenu privé. Face à quelqu'un qui peut légalement vous contraindre à remettre ce mot de passe, ni le masquage ni le chiffrement ne sont une défense, et emporter moins de données est le seul conseil sûr.
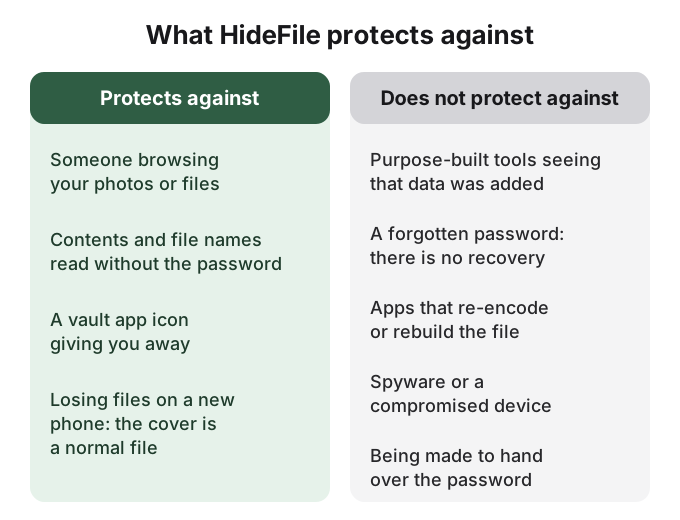
La frontière en une image : la confidentialité ordinaire, pas une protection contre les outils d'analyse judiciaire ni contre le pouvoir légal.
## Comment HideFile peut vous aider
HideFile, sur [hidefile.app](https://hidefile.app) dans n'importe quel navigateur récent, place des photos et fichiers privés à l'intérieur d'une photo, d'une vidéo ou d'un PDF ordinaire et les chiffre avec votre mot de passe dans le navigateur. Les fichiers ne sont pas envoyés à un serveur HideFile. La couverture s'ouvre comme un fichier normal dans Photos, un lecteur vidéo ou un lecteur PDF : la personne qui jette un œil à votre galerie voit donc ce qu'elle attend.
Nous énonçons la limite clairement, car cette page en parle : HideFile arrête les curieux occasionnels, pas les outils d'analyse judiciaire. Il ne modifie pas les pixels et n'essaie pas de tromper les tests statistiques. Un outil spécialisé peut constater que des données ont été ajoutées à la couverture ; le contenu reste chiffré et illisible sans le mot de passe. Il n'y a pas de récupération de mot de passe. Les apps qui réencodent les photos peuvent supprimer la partie cachée : gardez et partagez donc la couverture comme un fichier. Ce n'est pas le bon outil face à des fouilles à la frontière, à des examinateurs formés ou à une pression juridique.
Pour les outils des deux camps, voir [les outils de stéganographie](/fr/guides/steganography-tools). Pour les astuces plus simples et ce que chacune trompe, voir [comment cacher des fichiers à la vue de tous](/fr/guides/how-to-hide-files-in-plain-sight). Pour la comparaison des applications coffre-fort, voir [une application coffre-fort pour photos est-elle sûre ?](/fr/guides/is-photo-vault-safe).
## Sources
- Provos et Honeyman, [Detecting Steganographic Content on the Internet](http://www.citi.umich.edu/techreports/reports/citi-tr-01-11.pdf), CITI Technical Report 01-11, 2001 (lu le 2026-10-14)
- Wikipédia : [Steganalysis](https://en.wikipedia.org/wiki/Steganalysis) et [Steganography](https://en.wikipedia.org/wiki/Steganography) (consultés le 2026-10-14)
- Wikipédia : [OutGuess](https://en.wikipedia.org/wiki/OutGuess) (consulté le 2026-10-14)
- Kodovsky, Fridrich et Holub, « Ensemble Classifiers for Steganalysis of Digital Media », IEEE TIFS, 2012, [doi:10.1109/tifs.2011.2175919](https://doi.org/10.1109/tifs.2011.2175919)
- Fridrich, Goljan et Du, « Detecting LSB steganography in color and gray-scale images », IEEE Multimedia, 2001, [doi:10.1109/93.959097](https://doi.org/10.1109/93.959097)
- Reddit, r/computerforensics : [Is there any tool to identify steganography?](https://www.reddit.com/comments/be92z5/)
- Reddit, r/computerforensics : [Hidden files in jpeg images?](https://www.reddit.com/comments/1659of7/)
- Reddit, r/computerforensics : [Does digital steganography actually see use in the real world?](https://www.reddit.com/comments/xilk5/)
- Reddit, r/Steganography : [Can you break my steganography method?](https://www.reddit.com/comments/1rzxpol/)
- Reddit, r/privacy : [Steganography - How to Hide Data from the Feds](https://www.reddit.com/comments/4spy4y/)
- Hacker News : [commentaire sur les seuils des détecteurs](https://news.ycombinator.com/item?id=2046357)
- Hacker News : [commentaire sur la détection du LSB naïf](https://news.ycombinator.com/item?id=11581277)
- Hacker News : [commentaire sur la dissimulation statistiquement indétectable](https://news.ycombinator.com/item?id=3091161)