# Ist eine Foto-Tresor-App sicher? Was Vault-Apps wirklich mit deinen Dateien machen
Eine Foto-Tresor-App (Vault-App) ist so sicher wie drei Dinge, die du auf der App-Store-Seite meist nicht siehst: wo sie deine Fotos speichert, ob sie sie wirklich verschlüsselt und ob sie nächstes Jahr noch funktioniert. Die meisten Vault-Apps halten einen Freund davon ab, durch deine Fotomediathek zu scrollen. Die dokumentierten Ausfälle sind selten Hacker. Es sind Handywechsel, bei denen die Fotos zurückbleiben, Bezahlschranken zwischen dir und deinen eigenen Dateien und Apps, die nach einem iOS-Update nicht mehr funktionieren.
Dazu kommt ein Preis, den keine Verschlüsselungseinstellung behebt. Eine Vault-App ist ein Schloss-Symbol auf deinem Home-Bildschirm, und ein Schloss sagt jedem, der es sieht, dass dahinter etwas liegt.
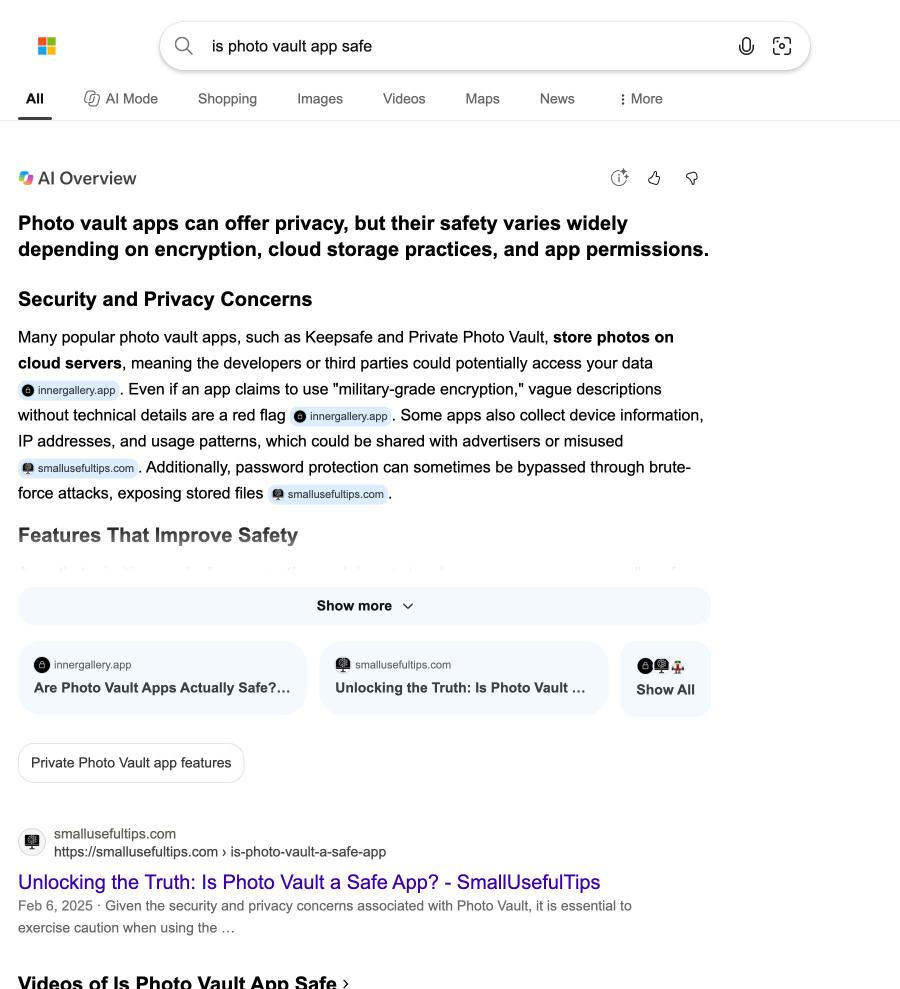
„is photo vault app safe“, Bing, 14. Oktober 2026. Schon der Antwortkasten relativiert: Die Sicherheit „varies widely“ (schwankt stark).
## Vault-Apps speichern Dateien auf dem Handy oder auf den Servern des Anbieters
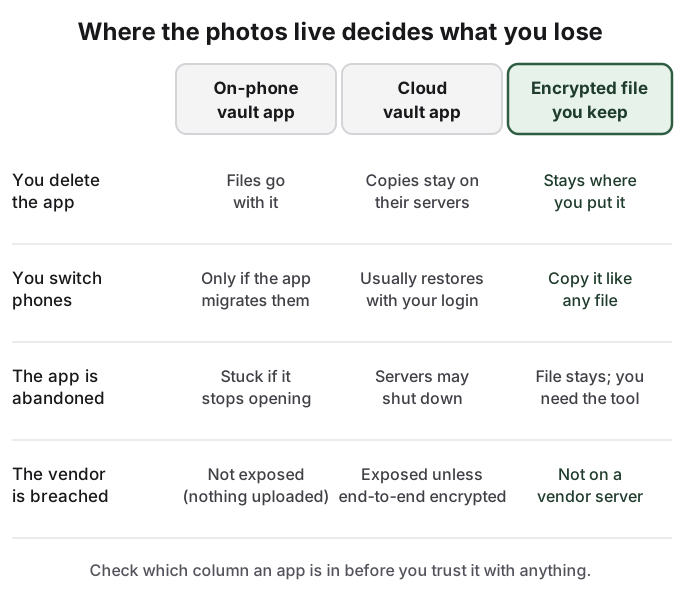
Jede Vault-App trifft eine von zwei Speicherentscheidungen, und das meiste, was schiefgehen kann, folgt daraus.
Ein Vault auf dem Handy kopiert deine Fotos in den privaten Speicher der App. Es wird nichts hochgeladen, und das wollen viele: Ein Reddit-Nutzer in r/privacy, der nach einer Vault-Alternative fragte, schrieb: „Don't need cloud back ups just a way to separate photos locally.“ (Ich brauche keine Cloud-Backups, nur eine Möglichkeit, Fotos lokal zu trennen.) Der Haken: Die Fotos gehören jetzt zum Speicher der App. Löschst du die App, sind sie mit weg. Wechselst du das Handy, ziehen sie nur um, wenn die App eine eigene Übertragungsfunktion hat und du sie genutzt hast.
Ein Cloud-Vault lädt deine Fotos auf die Server des Entwicklers hoch, sodass ein neues Handy und ein Login sie zurückbringen. Der Entwickler hält nun eine Kopie, und wenn die App nicht Ende-zu-Ende verschlüsselt, mit einem Schlüssel, den nur du hast, legt ein Einbruch in diese Server oder ein Eigentümerwechsel sie offen. Schließt das Unternehmen, können die Server mit verschwinden.
Meist kannst du nicht prüfen, welche Art du hast. In r/ios fragte ein Nutzer, der eine kaum bewertete Vault-App abwog, woran man erkenne, „whether my private files might be uploaded to the internet without my knowledge“ (ob meine privaten Dateien ohne mein Wissen ins Internet hochgeladen werden könnten). Die Antworten verwiesen auf Apples eingebautes Album „Ausgeblendet“ (Hidden album) oder auf das Wort des Entwicklers selbst.
Jede Speicherentscheidung tauscht eine Art Verlust gegen eine andere.
## Die echten Ausfallgeschichten handeln vom Verlust der eigenen Fotos
Die klarste Aufzeichnung dessen, was schiefgeht, sind die 1-Stern-Bewertungen beliebter Vault-Apps im App Store. Dieselben vier Beschwerden wiederholen sich. Zum Handywechsel: „when I switched phones the app did not save any of my info that was hidden in there.“ (Beim Handywechsel hat die App nichts von dem gesichert, was darin versteckt war.) Zu Bezahlschranken: Die App „forces you to pay to access your content, otherwise you cannot access it and it's gone.“ (zwingt dich zu zahlen, um auf deine Inhalte zuzugreifen, sonst kommst du nicht heran und sie sind weg). Zur Aufgabe der App: „No longer works with iOS 18“ (Funktioniert nicht mehr mit iOS 18) und „Importing images no longer works... Seems this app is dead.“ (Der Import von Bildern funktioniert nicht mehr ... Die App scheint tot zu sein.) Zur Wiederherstellung: „Don't lose your password... developer does not respond to emails.“ (Verlier dein Passwort nicht ... der Entwickler antwortet nicht auf E-Mails.) Manche kostenlosen Vaults zeigen auch Werbung, ein Rezensent berichtete von „porn like advertisements“ (pornoartiger Werbung) in einer App, die private Fotos aufbewahren soll.
Das Muster zeigt sich auch auf YouTube. Unter den meistgesehenen Ergebnissen zu „are photo vault apps safe“ ist ein Video mit dem Titel „Keepsafe Vault not working problem solution“ mit mehr als 47.000 Aufrufen. Das größte Vault-Video ist der Werbeclip eines Anbieters, das nächste eine Listenübersicht.
Die Sicherheitsforschung ist dünner und älter, belegt aber einen Punkt gut. Im November 2015 testete IOActive drei beliebte kostenlose iOS-Vault-Apps auf einem Jailbreak-iPhone. Der Forscher fand den Passcode „stored in plaintext“ (im Klartext gespeichert), fand, dass „the stored photos were not encrypted“ (die gespeicherten Fotos nicht verschlüsselt waren), und schrieb: „Bypassing this lock screen was trivial.“ (Den Sperrbildschirm zu umgehen war trivial.) Im Schnitt brauchte es „less than 30 minutes to gain access to the photos and user credentials for each application“ (weniger als 30 Minuten, um bei jeder App Zugriff auf die Fotos und Zugangsdaten zu erhalten). Der Beitrag betont ausdrücklich, dass er „does not speak to ALL photo vault applications“ (nicht für ALLE Foto-Vault-Apps spricht), und diese Apps haben sich seitdem verändert. Die bleibende Lehre: Ein Passcode-Bildschirm und Verschlüsselung sind verschiedene Dinge, und von außen sehen sie gleich aus.
## Das sichtbare Schloss verrät dich
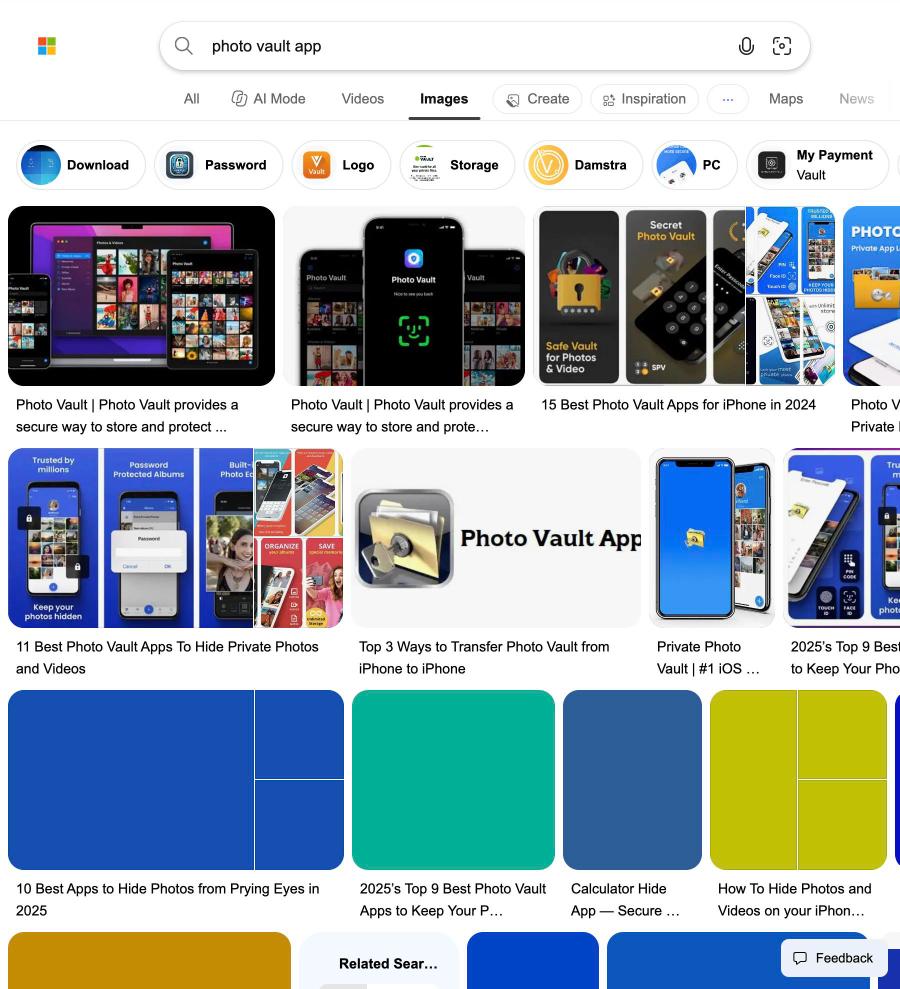
Suchst du in der Bing-Bildersuche nach „photo vault app“, bekommst du eine Wand aus Vorhängeschlössern, Face-ID-Abfragen und „secret photo vault“-Bannern. Das ist die Werbung der Vault-App, und es ist genau das, was jemand sieht, der durch deinen Home-Bildschirm scrollt.
„photo vault app“, Bing-Bildersuche, 14. Oktober 2026. Zur Kommentierung gezeigt. Viele Ergebnisse stellen ein Schloss in den Vordergrund.
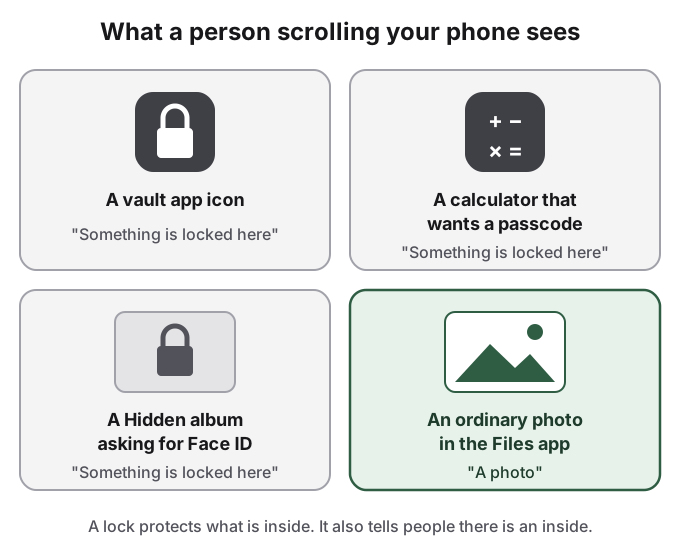
In Beziehungsthreads auf Reddit ist die Entdeckung fast nie forensisch. In einem Beitrag in r/relationship_advice mit 238 Punkten fand die Verfasserin einen passwortgesperrten Google-Fotos-Bereich auf dem Handy ihres Partners und öffnete ihn nie: Das Schloss und die Weigerung, es zu öffnen, reichten aus. Sie schrieb, „his reaction got me concerned“ (seine Reaktion hat mich beunruhigt). Ein Reddit-Nutzer in r/GooglePixel machte denselben Punkt zum „Privaten Bereich“ (Private Space) von Android: „I will not have a locked case in my pocket with the sign 'here are my private stuff'.“ (Ich trage keinen verschlossenen Koffer in der Tasche mit dem Schild „hier ist mein privates Zeug“.) Taschenrechner-Tarnungen sind die Antwort der Branche, und sie sind inzwischen so verbreitet, dass ein Taschenrechner, der nach einem Passcode fragt, selbst ein Erkennungsmerkmal ist.
Drei davon sagen „gesperrt“. Eines sagt „Foto“.
## Köder-PINs decken einen Moment ab, nicht die App
Viele Vault-Apps bieten eine zweite PIN an, die ein Fake-Album öffnet. Ein Reddit-Nutzer in r/ios empfahl eine aus diesem Grund: „It even allows you to set a second pin that unlocks a fake album.“ (Man kann sogar eine zweite PIN festlegen, die ein Fake-Album entsperrt.) Ein anderer wünschte sich ein „fake login / decoy vault, so even if someone unlocks my phone, there's nothing suspicious.“ (einen Fake-Login / Köder-Tresor, damit selbst dann nichts Verdächtiges zu sehen ist, wenn jemand mein Handy entsperrt.)
Ein Köder hilft in einer Situation: Jemand, der die App nicht kennt, verlangt, dass du sie öffnest, und du zeigst das langweilige Album. Er ändert nichts am Symbol, das auf dem Home-Bildschirm bleibt, und nichts an den Listen von Bildschirmzeit und Akku, die zeigen, wie viel du sie nutzt. Wer Vault-Apps kennt, weiß, dass es Köder gibt. Und in IOActives Test von 2015 waren die Köderfotos wie alles andere unverschlüsselt gespeichert.
## So beurteilst du eine Foto-Tresor-App
Wenn du trotzdem eine Vault-App willst, beurteile sie danach, was passiert, wenn etwas schiefgeht, nicht nach dem Sperrbildschirm:
- Sie sagt in klaren Worten, wo deine Dateien gespeichert sind: auf dem Handy, auf ihren Servern oder in deiner eigenen iCloud.
- Sie nennt ihre Verschlüsselung und sagt, ob sie Ende-zu-Ende ist. „Militärische Verschlüsselung“ ohne Details ist ein Warnsignal.
- Sie exportiert deine Fotos jederzeit und ohne Bezahlung wieder als gewöhnliche Dateien.
- Sie erklärt, wie du auf ein neues Handy umziehst, und du hast es mit ein paar Testfotos ausprobiert, bevor du ihr echte anvertraust.
- Der Zugriff auf bereits gespeicherte Dateien hängt nie von einem aktiven Abo ab.
- Sie zeigt keine Werbung. Ein Werbenetzwerk in einer App voller privater Fotos ist eine schlechte Kombination.
- Sie wurde kürzlich aktualisiert, und der Entwickler beantwortet Support-E-Mails.
- Sie hat eine eigene PIN, getrennt vom Code deines Handys, weil Face ID auf diesen Code zurückfällt.
Die eingebauten Optionen sind oft der bessere Anfang: das [Album „Ausgeblendet“ und gesperrte Notizen auf dem iPhone](/de/guides/hide-photos-on-iphone) sowie „Gesperrter Ordner“ (Locked Folder) und [Samsung Sicherer Ordner](/de/guides/secure-folder) auf Android, behandelt in [Fotos auf Android verstecken](/de/guides/hide-photos-on-android). Sie sind kostenlos, werden von der Plattform gepflegt und können deine Fotos nicht als Geisel nehmen. Ihre Schwachstelle ist, dass sich die meisten mit dem Code deines Handys öffnen lassen.
## So kann HideFile helfen
HideFile vermeidet die zwei strukturellen Probleme der Vault-App: Dateien, die im Speicher einer einzigen App eingesperrt sind, und ein Symbol, das sie ankündigt. Es legt private Fotos und Dateien in ein gewöhnliches Foto, Video oder PDF, die sogenannte Tarndatei (Cover), verschlüsselt in deinem Browser mit einem Passwort, das vom Code deines Handys getrennt ist. Die Dateien werden nicht auf einen HideFile-Server hochgeladen. Die Tarndatei ist eine normale Datei, die du kopieren, sichern und auf ein neues Handy mitnehmen kannst, und in Fotos oder Dateien sieht sie aus wie das Bild, das sie ist. HideFile läuft in jedem Browser auf [hidefile.app](https://hidefile.app); es gibt keine App zu installieren.
Es hat eigene Grenzen. Es stoppt beiläufiges Herumschnüffeln, keine Forensik-Tools: Ein speziell dafür gebautes Tool kann erkennen, dass einer Tarndatei Daten hinzugefügt wurden, kann den Inhalt aber ohne das Passwort nicht lesen. Es gibt keine Passwortwiederherstellung. Messenger, die Bilder neu speichern, können den versteckten Teil entfernen, also sende Tarndateien als Datei. Um den privaten Teil zu öffnen, brauchst du weiterhin hidefile.app. Für eine Grenzkontrolle, einen geschulten Prüfer oder rechtlichen Druck ist es das falsche Tool, und jede Vault-App ebenso.
## Quellen
- IOActive: [Breaking into and Reverse Engineering iOS Photo Vaults](https://www.ioactive.com/breaking-into-and-reverse-engineering-ios-photo-vaults/) (November 19, 2015)
- App Store reviews, sorted by most recent, for two popular photo vault apps: [id417571834](https://apps.apple.com/us/app/id417571834) and [id448033053](https://apps.apple.com/us/app/id448033053) (read October 8, 2026)
- Reddit, r/privacy: [There a privacy respecting KeepSafe photo vault alternative](https://www.reddit.com/comments/1prix16/)
- Reddit, r/ios: [Is this app safe? Any experience with iLockBox](https://www.reddit.com/comments/1r0vibp/)
- Reddit, r/ios: [Best hidden app to hide photos/videos?](https://www.reddit.com/comments/1ld4vvw/)
- Reddit, r/relationship_advice: [I found a locked google photos app on my partner's phone](https://www.reddit.com/comments/1tzbq6j/)
- Reddit, r/GooglePixel: ["Hidden" Private space nonsense](https://www.reddit.com/comments/1h40i07/)
- YouTube: [Keepsafe Vault not working problem solution](https://www.youtube.com/watch?v=UNX-3CXP20U)