# Was ist Steganographie? So funktioniert das Verstecken von Daten in Bildern
Steganographie bedeutet, eine Nachricht so zu verstecken, dass niemand vermutet, dass es überhaupt eine gibt. Verschlüsselung macht eine Nachricht unlesbar; Steganographie steckt sie in etwas Gewöhnliches, etwa ein Urlaubsfoto oder eine Sprachnachricht, damit niemand auf die Idee kommt, nachzusehen. Das Wort stammt aus dem Griechischen und bedeutet „verdeckte Schrift“.
Digitale Steganographie dreht sich meistens um Bilder, denn ein Foto enthält Millionen von Zahlen, die sich verändern lassen, ohne dass jemand einen Unterschied sieht. Dieser Ratgeber erklärt die Verfahren, die es tatsächlich gibt, vom Ändern des letzten Bits eines Pixels bis zur Arbeit innerhalb der JPEG-Kompression. Er erklärt auch, warum die meisten Tricks, bei denen man eine Datei in ein Bild versteckt, etwas Einfacheres sind als echte Steganographie, warum das Verschicken eines Fotos über einen Messenger den versteckten Teil oft löscht und was die Leute tun, die nach versteckten Daten suchen, die sogenannten Steganalytiker.
## Was ist Steganographie?
Jedes steganographische System besteht aus denselben drei Teilen. Die **Nutzlast** (Payload) ist das Geheimnis: eine Nachricht, eine Datei, ein Ordner. Der **Träger**, auch Cover genannt, ist die unauffällige Datei, die sie aufnimmt: eine PNG- oder JPEG-Datei, eine WAV-Aufnahme. Das Ergebnis, also der Träger mit der Nutzlast darin, heißt Stego-Datei oder Paket. Der Wikipedia-Artikel zum Thema nennt noch einen vierten, nützlichen Begriff, die **Einbettungsdichte** (encoding density): der Anteil des Trägers, der verändert wurde. Je niedriger die Dichte, desto schwerer fällt die Änderung auf, und desto weniger Daten passen hinein.
Der Vorteil gegenüber Verschlüsselung ist laut Wikipedia, dass das Geheimnis „nicht als Objekt der Überprüfung auf sich aufmerksam macht“ („does not attract attention to itself as an object of scrutiny“). Eine verschlüsselte Datei zeigt, dass etwas geschützt wird. Ein Foto von einem Hund zeigt gar nichts. Das ist zugleich die Schwäche: Sobald jemand das Foto verdächtigt, schützt Steganographie allein nichts mehr. Deshalb verschlüsseln ernsthafte Tools die Nutzlast zuerst und verstecken sie danach. Das Verstecken bringt Unauffälligkeit. Die Verschlüsselung schützt den Inhalt, wenn die Unauffälligkeit versagt.
## Die Idee ist 2.500 Jahre älter als der Computer
Die ältesten Geschichten sind körperlich. Herodot beschreibt eine Nachricht, die einem Boten auf den rasierten Kopf tätowiert wurde; er wurde losgeschickt, als die Haare nachgewachsen waren. Spätere Jahrhunderte nutzten unsichtbare Tinten, die erst bei Hitze erscheinen, und im zwanzigsten Jahrhundert schrumpften Mikropunkte eine Textseite auf die Größe eines gedruckten Punkts. Das Wort selbst taucht 1499 erstmals auf, in der *Steganographia* von Johannes Trithemius, einer Abhandlung über Kryptographie und Steganographie, die als Buch über Magie getarnt war.
Die digitale Version folgt derselben Logik und tauscht die Kopfhaut gegen ein Dateiformat. Ein Träger braucht nur zwei Eigenschaften: Ein Teil von ihm lässt sich ändern, ohne dass ein Mensch es bemerkt, und ein Programm, das weiß, wo es suchen muss, kann die Änderung wieder auslesen. Bilder haben beides im Überfluss.
## LSB-Steganographie ändert das letzte Bit jeder Farbe
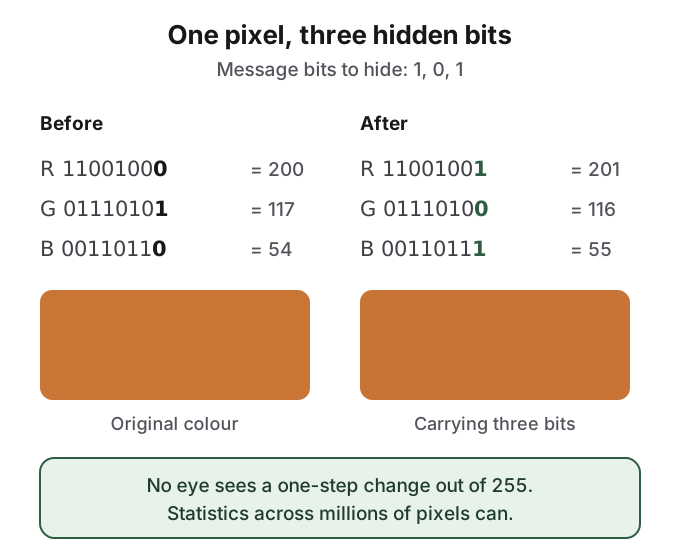
Die Lehrbuchmethode ist das Einbetten im niederwertigsten Bit (least significant bit, LSB). Ein Pixel in einem typischen Bild speichert Rot, Grün und Blau als Zahlen von 0 bis 255, jede als acht Bits geschrieben. Das letzte Bit ist genau einen Schritt wert. Kippt man es, wird aus einem Rotwert von 200 eben 201. Diesen Unterschied kann kein Bildschirm und kein Auge zeigen.
Drei Nachrichtenbits in einem Pixel gespeichert. Jeder Wert verschiebt sich um höchstens einen Schritt von 255.
Wiederholt man das für jeden Wert im Bild, summiert sich die Kapazität. Ein 12-Megapixel-Foto hat 36 Millionen Farbwerte, bei einem Bit pro Wert also 36 Millionen Bits, theoretisch etwa 4,5 MB. Echte Tools nutzen weit weniger, sowohl um unauffällig zu bleiben als auch, weil sie die Bits in einer aus einem Passwort abgeleiteten Pseudozufallsreihenfolge verteilen, damit die Nutzlast nicht als ordentlicher Block am oberen Bildrand liegt.
LSB funktioniert nur bei verlustfreien Formaten wie PNG und BMP, in denen jeder Pixelwert exakt gespeichert wird. Speichert man dasselbe Bild als JPEG, rundet der Kompressor die Werte, verwürfelt die letzten Bits und damit die Nachricht.
Es ist außerdem die Methode, die Steganalytiker am besten verstehen. Natürliche Fotos haben in ihren niedrigen Bits ein charakteristisches Rauschmuster, und überschreibt man diese Bits mit verschlüsselten Daten, die völlig zufällig aussehen, ändert sich das Muster. Westfeld und Pfitzmann veröffentlichten 2000 einen statistischen Angriff auf LSB-Einbettung, und Fridrich, Goljan und Du zeigten 2001, dass in Farbbildern das Einbetten die Zahl der Paare „sehr naher“ Farben erhöht. Laut Wikipedia lassen sich reine LSB-Änderungen „in some cases detecting encoding densities as low as 1% with reasonable reliability“ erkennen, also in manchen Fällen schon bei Einbettungsdichten von nur 1 % mit angemessener Zuverlässigkeit, wobei diese Zahl dort nicht belegt ist. Auf Hacker News formulierte es ein Kommentator deutlicher: Das Rauschen durch naives LSB-Ersetzen sei „VERY easy to detect“.
## JPEG-Steganographie arbeitet innerhalb der Kompression
Die meisten Fotos auf Handys und im Netz sind JPEGs, deshalb mussten Tools einen Weg finden, JPEGs Rundung zu überstehen. Die Lösung: Die Daten werden nach dem Runden versteckt statt davor.
Ein JPEG-Encoder zerlegt das Bild in Blöcke von 8 mal 8 Pixeln und wandelt jeden Block mit einer Transformation, der diskreten Kosinustransformation (DCT), in 64 Frequenzkoeffizienten um: eine Zahl für die durchschnittliche Helligkeit des Blocks, andere für grobe und feine Details. Dann teilt er diese Koeffizienten durch eine Qualitätstabelle und rundet sie, und genau dabei entsteht der Verlust. JPEG-Steganographie bearbeitet die gerundeten Koeffizienten selbst, sodass nichts, was der Encoder danach tut, die Nachricht wegrundet.
Die frühen Tools gingen dabei naiv vor. JSteg und JPHide, zwei der Programme, die Provos und Honeyman 2001 getestet haben, ändern die niedrigen Bits der Koeffizienten so, dass sich deren Gesamthistogramm verschiebt, was statistische Tests erkennen. OutGuess, 1999 von Niels Provos geschrieben, bettet Bits in pseudozufällige Koeffizienten ein und passt dann andere an, damit das globale Histogramm dem Original entspricht, gezielt um den Chi-Quadrat-Angriff auszuhebeln.
Lange hielt das nicht: Ein Angriff von Fridrich, Goljan und Hogea aus dem Jahr 2002 maß die „Blockhaftigkeit“ (blockiness) an den Kanten der JPEG-Blöcke und knackte OutGuess, schätzte sogar die Länge der versteckten Nachricht. steghide, das bekannteste Kommandozeilen-Tool, geht bei JPEG und Audio einen anderen Weg: Es vertauscht mit der Passphrase ausgewählte Wertepaare, sodass die Häufigkeiten jeder Farbe oder jedes Samples gleich bleiben, was seine Autoren als widerstandsfähig gegen „first-order statistical tests“ (statistische Tests erster Ordnung) beschreiben.
Dieses Wettrüsten prägt das Feld bis heute. Fridrich, Pevny und Kodovsky nannten statistisch unerkennbare JPEG-Steganographie 2007 ein Forschungsproblem voller „dead ends“ (Sackgassen), und bis 2012 war die Steganalyse bei Machine-Learning-Klassifikatoren angekommen, die mit Tausenden von Bildmerkmalen trainiert werden. Beide Aussagen, die man online findet, nämlich Steganographie sei „leicht zu erkennen“ und sie sei „schwer zu erkennen“, stimmen. Die Trennlinie verläuft beim Algorithmus, nicht bei der Idee.
## Die meisten „Datei in Bild verstecken“-Tricks sind angehängte Daten, keine echte Steganographie
Sucht man auf YouTube, wie man eine Datei in einem Bild versteckt, ist die häufigste Vorführung gar kein LSB. Es ist ein Einzeiler unter Windows:
Lege ein Foto und ein Zip-Archiv in denselben Ordner.
Führe copy /b photo.jpg + archive.zip combined.jpg in der Eingabeaufforderung aus. Unter macOS oder Linux macht cat photo.jpg archive.zip > combined.jpg dasselbe.
Öffne combined.jpg: Die Datei zeigt das Foto. Benenne sie in .zip um, und viele Archivprogramme öffnen die Dateien.
Das funktioniert, weil Formate an ihrem Ende bestimmte Markierungen haben. Ein JPEG endet mit einer End-of-Image-Markierung und ein PNG mit einem Chunk namens IEND, den die PNG-Spezifikation als „the last chunk in a PNG datastream“ („den letzten Chunk in einem PNG-Datenstrom“) definiert. Bildbetrachter hören dort auf zu lesen und ignorieren alles danach. Zip-Programme dagegen suchen das Inhaltsverzeichnis des Archivs am Dateiende und arbeiten sich rückwärts vor. Eine Datei, die zwei verschiedene Programme jeweils als gültig lesen, heißt **Polyglot**, und der „alte RAR-Trick“, wie ihn ein Reddit-Nutzer in r/Steganography nannte, ist das häufigste Beispiel.
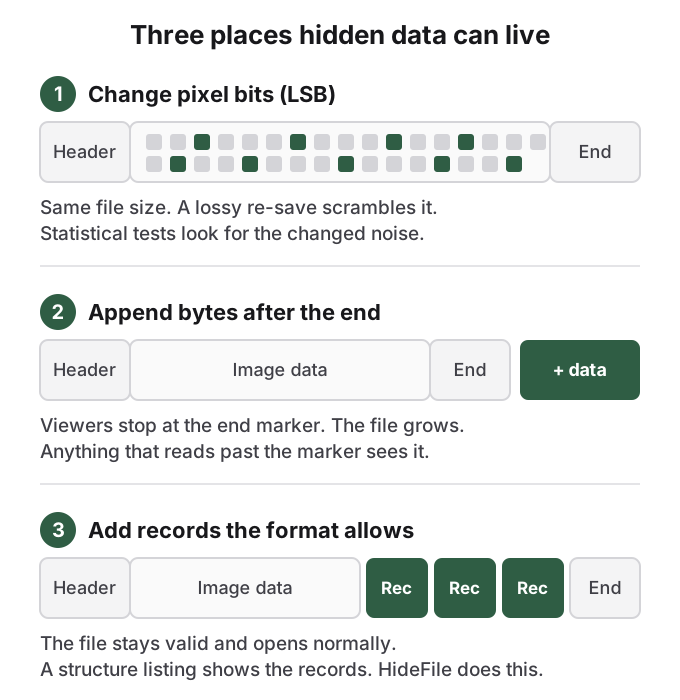
Drei Orte, an denen versteckte Daten liegen können. Nur der erste verändert das Bild selbst.
Eine dritte Familie liegt zwischen den beiden. Die meisten Formate sind Container aus beschrifteten Blöcken und sehen einen Weg vor, eigene hinzuzufügen: PNG hat Ancillary Chunks, JPEG hat Anwendungssegmente, MP4 hat benutzerdefinierte Boxen, PDF erlaubt Kommentare. Ein Betrachter, der einen Block nicht erkennt, überspringt ihn, die Datei bleibt also vollständig gültig und lässt sich überall normal öffnen. Die Kapazität ist groß, bei einem Video gigabytegroß, und am Bild ändert sich nichts.
Keiner dieser beiden letzten Wege ist Steganographie im strengen Sinn, denn keiner verändert die Pixel oder versucht, statistisch normal auszusehen. Die Datei trägt einfach mehr, als ihr Bild braucht. Der meistbewertete Beitrag in einer aktuellen Stichprobe von r/Steganography versteckte Daten in den Füllbytes der Bildzeilen einer BMP-Datei, und die Kommentierenden entdeckten selbst die Schwachstellen: Einer rechnete die Kapazität nach, ein anderer sagte, er wäre „immediately suspicious if someone sent me an image that's not png or jpg“ (sofort misstrauisch, wenn mir jemand ein Bild schickt, das kein PNG oder JPG ist). Angehängte und eingefügte Daten verstecken sich vor einem Menschen, der das Bild ansieht. Vor einem Programm, das die ganze Datei liest, verstecken sie sich nicht, und die Datei ist sichtbar größer als ein gewöhnliches Foto derselben Größe.
## Ein Foto zu teilen zerstört oft die Nutzlast
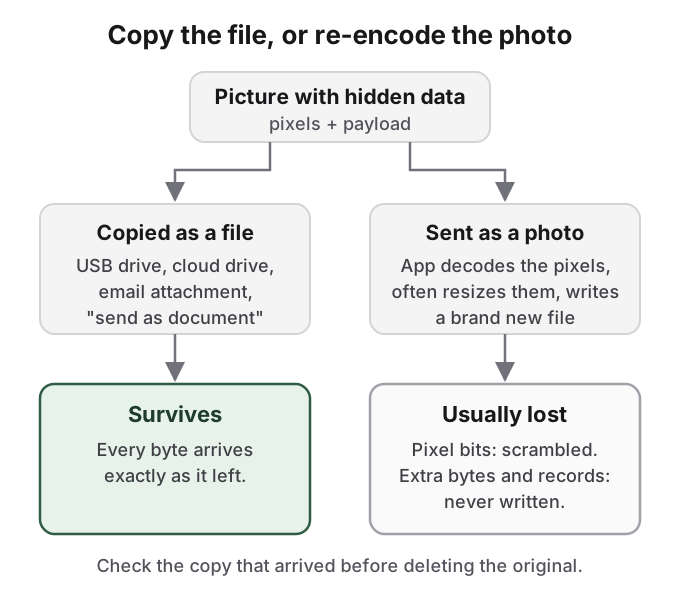
Versteckte Daten überleben nur, wenn exakt dieselben Bytes überleben, und viele Wege, Fotos zu teilen, erhalten sie nicht.
Wenn ein Messenger, ein soziales Netzwerk oder ein Bilderdienst ein Foto erhält, speichert er oft nicht die Datei, die du geschickt hast. Er dekodiert das Bild in Pixel, ändert häufig die Größe und schreibt eine ganz neue komprimierte Datei, um Bandbreite zu sparen. LSB-Bits in den Pixeln werden durch die neue Kompression verwürfelt. JPEG-Nutzlasten auf Koeffizientenebene werden weggerundet, wenn sich die Qualität ändert. Angehängte Bytes und zusätzliche Format-Einträge werden in der Regel nicht kopiert, weil die App die neue Datei allein aus den Pixeln schreibt.
Der versteckte Teil reist nur mit, wenn die Datei Byte für Byte kopiert wird.
Es gibt keinen belastbaren öffentlichen Test dazu, welche Apps das heute tun, und das Verhalten ändert sich zwischen Versionen und zwischen den Sendemodi „Foto“ und „Dokument“. Behandle deshalb jedes Teilen als verlustbehaftet, bis das Gegenteil bewiesen ist. Die Erfahrungsberichte zeigen alle in dieselbe Richtung. Ein Reddit-Nutzer in r/Steganography stellte fest, dass die Nutzlast eines Tools nur im PNG-Download von Reddit überlebte, nicht in der WebP-Version, die Reddit ausliefert. Ein Hacker-News-Kommentator erinnerte sich an einen früheren Versuch, bei dem „most image hosts were smart enough to detect the sub-optimal encoding and 'helpfully' fix it“ (die meisten Bilderdienste klug genug waren, die suboptimale Kodierung zu erkennen und sie „hilfreich“ zu korrigieren). Die sichere Gewohnheit ist einfach: Sende die Datei als Datei und prüfe dann, ob sich die angekommene Kopie noch öffnen lässt, bevor du das Original löschst.
## Steganalyse ist die Kunst, versteckte Daten zu finden
Wikipedia definiert Steganalyse als „the study of detecting messages hidden using steganography“, also die Untersuchung, wie sich mit Steganographie versteckte Nachrichten aufspüren lassen, das Gegenstück zur Kryptoanalyse. Ihre Ziele kommen in drei Schritten: verdächtige Dateien erkennen, entscheiden, ob sie eine Nutzlast tragen, und sie wenn möglich wiederherstellen. Die ersten beiden sind Statistik und Dateiprüfung. Der dritte braucht meist das Passwort, weshalb Verschlüsselung selbst dann wichtig ist, wenn das Versteck durchschaut wurde.
Die bekannteste Feldstudie zeigt, wie schwer der dritte Schritt in der Praxis ist. 2001 durchsuchten Niels Provos und Peter Honeyman zwei Millionen Bilder aus eBay-Auktionen. Ihr Detektor markierte etwa 17.000, und ein Wörterbuchangriff darauf fand überhaupt keine versteckte Nachricht. Der Wikipedia-Artikel warnt, allein auf Grundlage von Steganalyse zu handeln sei „a very dicey proposition unless a payload has been completely recovered and decrypted“ (eine sehr heikle Sache, solange keine Nutzlast vollständig wiederhergestellt und entschlüsselt wurde), denn sonst habe der Analyst nur „a statistic indicating that a file may have been modified“ (eine Statistik, die darauf hindeutet, dass eine Datei verändert worden sein könnte). Die ganze Geschichte, wie Erkennung aussieht und wo ihre Grenzen liegen, steht in [Kann man versteckte Fotos erkennen?](/de/guides/can-hidden-photos-be-detected). Die Tools beider Seiten, mit ihrem Alter und ihren Schwachstellen, werden in [Steganographie-Tools](/de/guides/steganography-tools) verglichen.
## So kann HideFile helfen
Die meisten Menschen, die nach Steganographie suchen, brauchen keinen verdeckten Kommunikationskanal. Sie wollen, dass ein paar private Fotos oder Dateien auf einem Handy oder Laptop, das andere in die Hand nehmen, nicht mehr offensichtlich sind. Für diese Aufgabe sind die klassischen Tools umständlich: steghide fasst kleine Nutzlasten in JPEG und WAV, LSB-Tools brauchen PNG, und keines davon gibt dir eine Galerie zum Durchblättern.
HideFile geht den dritten Weg aus dem Diagramm oben. Auf [hidefile.app](https://hidefile.app) wählst du in jedem modernen Browser ein gewöhnliches Foto, Video oder PDF als Tarndatei (Cover), fügst deine privaten Dateien hinzu und legst ein Passwort fest. HideFile verschlüsselt die Dateien im Browser und speichert sie als Einträge, die das Dateiformat erlaubt, sodass sich die Tarndatei überall sonst weiterhin als normales Bild, Video oder Dokument öffnen lässt. Öffnest du sie auf hidefile.app mit dem Passwort, erscheinen die Dateien. Es wird nichts auf einen HideFile-Server hochgeladen, und es gibt nichts zu installieren.
Es ist Tarnung plus Verschlüsselung, und es ist ehrlich darin, welcher Teil die Arbeit macht. HideFile ändert keine Pixel und versucht nicht, statistische Tests auszutricksen. Ein speziell dafür gebautes Tool kann erkennen, dass der Tarndatei Daten hinzugefügt wurden; was es nicht kann, ist, den Inhalt ohne das Passwort zu lesen. Damit passt es dazu, Dinge vor Leuten zu schützen, die in deinen Geräten stöbern, und es ist das falsche Tool für einen geschulten Prüfer, eine Grenzkontrolle oder rechtlichen Druck.
Es gibt keine Passwortwiederherstellung, und Apps, die Fotos neu kodieren, können den versteckten Teil entfernen. Behalte und teile die Tarndatei deshalb als Datei. Einen vollständigen Überblick darüber, welche Versteck-Tricks wen täuschen, gibt [Dateien offen sichtbar verstecken](/de/guides/how-to-hide-files-in-plain-sight), und wie Foto-Tresor-Apps im Vergleich abschneiden, steht in [Ist eine Foto-Tresor-App sicher?](/de/guides/is-photo-vault-safe).
## Quellen
- Wikipedia: [Steganography](https://en.wikipedia.org/wiki/Steganography) (revision of 2026-10-13, checked 2026-10-14)
- Wikipedia: [Steganalysis](https://en.wikipedia.org/wiki/Steganalysis) (checked 2026-10-14)
- Wikipedia: [OutGuess](https://en.wikipedia.org/wiki/OutGuess) (checked 2026-10-14)
- Provos and Honeyman, [Detecting Steganographic Content on the Internet](http://www.citi.umich.edu/techreports/reports/citi-tr-01-11.pdf), CITI Technical Report 01-11, 2001
- Westfeld and Pfitzmann, "Attacks on Steganographic Systems", Information Hiding (LNCS), 2000, [doi:10.1007/10719724_5](https://doi.org/10.1007/10719724_5)
- Fridrich, Goljan and Du, "Detecting LSB steganography in color and gray-scale images", IEEE Multimedia, 2001, [doi:10.1109/93.959097](https://doi.org/10.1109/93.959097)
- Fridrich, Pevny and Kodovsky, "Statistically undetectable JPEG steganography: dead ends, challenges, and opportunities", ACM MM&Sec 2007, [doi:10.1145/1288869.1288872](https://doi.org/10.1145/1288869.1288872)
- Fridrich and Kodovsky, "Rich Models for Steganalysis of Digital Images", IEEE TIFS, 2012, [doi:10.1109/tifs.2012.2190402](https://doi.org/10.1109/tifs.2012.2190402)
- W3C: [PNG Specification (Third Edition)](https://www.w3.org/TR/png-3/), IEND chunk
- steghide: [project home](https://steghide.sourceforge.net/)
- Microsoft Learn: [copy command](https://learn.microsoft.com/en-us/windows-server/administration/windows-commands/copy)
- Reddit, r/Steganography: [hiding .txt files in images?](https://www.reddit.com/comments/1p032xi/)
- Reddit, r/Steganography: [BMP scan-line padding post](https://www.reddit.com/comments/1nn7l5v/)
- Reddit, r/Steganography: [PNG download keeps the data, WebP does not](https://www.reddit.com/comments/1lho85i/)
- Hacker News: [comment on naive LSB detection](https://news.ycombinator.com/item?id=11581277)
- Hacker News: [comment on image hosts re-encoding](https://news.ycombinator.com/item?id=11582783)