# Kann man versteckte Fotos erkennen? Was Steganalyse tatsächlich findet
Ja, ein Foto, in dem Daten versteckt sind, lässt sich oft erkennen, aber Erkennen heißt meist nur zu erfahren, dass etwas hinzugefügt wurde, nicht, was es ist. Ob es gefunden wird, hängt von drei Dingen ab: von der Methode, mit der versteckt wurde, davon, wer schaut, und davon, welche Werkzeuge er mitbringt. Wer durch eine Galerie scrollt, sieht ein Bild. Ein automatischer Scanner sieht Statistiken und schlägt oft Fehlalarm. Eine geschulte Gutachterin oder ein geschulter Gutachter mit forensischen Werkzeugen kann meist erkennen, dass eine Datei mehr enthält als ihr Bild, und kann verschlüsselte Inhalte trotzdem nicht ohne das Passwort lesen.
Dieser Ratgeber erklärt, was jeder dieser Betrachter sehen kann, was die bekannteste Feldstudie fand, als sie zwei Millionen Bilder untersuchte, und warum ein sauberer Scan so wenig beweist wie ein Treffer.
## Erkennung passiert auf drei Ebenen
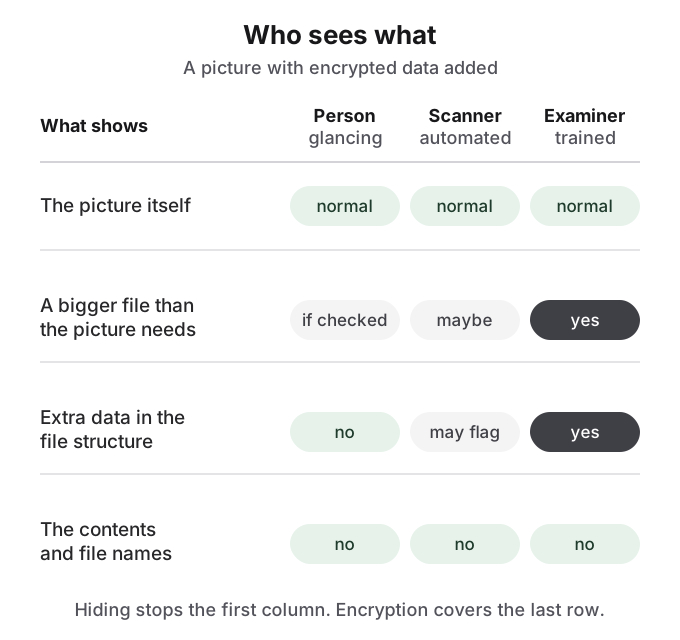
Es hilft, die Personen auseinanderzuhalten, die schauen könnten, denn jede sieht etwas anderes.
Verstecken schützt vor der ersten Spalte. Nur Verschlüsselung schützt die letzte Zeile.
Eine **Person mit flüchtigem Blick** auf dein Handy oder deinen Laptop sieht Vorschaubilder. Steganographie jeder Art überlistet diesen Betrachter vollständig, weil das Bild gleich aussieht. Das einzige Zeichen, das er bemerken könnte, ist die Größe: Ein Handyfoto, das im Dateibrowser Hunderte Megabyte belegt, wirkt seltsam. Ein Kommentator in r/privacy machte den Punkt mit einem Bild, das „miraculously taking up 12gb of data“ (auf wundersame Weise 12 GB belegt).
Ein **automatischer Scanner** führt statistische Tests oder Formatprüfungen über viele Dateien aus und markiert die auffälligen. Er liest nie Inhalte, und er wägt Fehltreffer gegen Fehlalarme ab. Wie ein Hacker-News-Kommentator sagte, müssen die Schwellenwerte von Detektoren so eingestellt werden, dass sie „don't give too many false positives to make them useless. And they're not magic.“ (nicht so viele Fehlalarme liefern, dass sie nutzlos werden. Und sie sind keine Zauberei.)
Eine **geschulte Gutachterin oder ein geschulter Gutachter** arbeitet ein Gerät oder eine Datei nach der anderen ab, mit Zeit und einem vollständigen Werkzeugkasten. Sie können meist erkennen, dass eine Datei Daten über das Bild hinaus enthält. Sie zu lesen ist ein eigenes Problem, und mit starker Verschlüsselung und einem guten Passwort ist es das Problem, das sie nicht lösen können.
## Statistische Steganalyse sucht nach gestörtem Rauschen
Echte Steganographie verändert die Bilddaten selbst, meist das niederwertigste Bit der Pixelwerte oder der JPEG-Koeffizienten. Die Änderung ist unsichtbar, aber natürliche Fotos haben in diesen Bits ein typisches Rauschmuster, und verschlüsselte Daten, die vollkommen zufällig aussehen, stören es. Steganalyse wird, so die Zusammenfassung von Wikipedia, „generally handled with statistical analysis“ (im Allgemeinen mit statistischer Analyse betrieben), idealerweise im Vergleich einer verdächtigen Datei mit unveränderten Dateien „from the same source (for example, the same model of digital camera)“ (aus derselben Quelle, zum Beispiel demselben Kameramodell).
Die Forschungsgeschichte ist ein Wettlauf. Statistische Angriffe auf einfaches LSB-Einbetten wurden 2000 und 2001 veröffentlicht. Es folgten Tools, die einfache Statistiken erhielten, und dann Angriffe auf Statistiken höherer Ordnung; die JPEG-Methode von OutGuess etwa wurde durch einen Blockiness-Angriff von 2002 gebrochen. Seit 2012 sind Klassifikatoren des maschinellen Lernens, trainiert auf Tausenden Bildmerkmalen, der Stand der Technik. Praktiker beschreiben beide Enden: Naives LSB-Ersetzen sei „VERY easy to detect“ (SEHR leicht zu erkennen), so ein Hacker-News-Kommentator, während ein anderer auf eine „whole body of work that focus on statistically undetectable data hiding“ (ganze Reihe von Arbeiten zu statistisch nicht nachweisbarem Datenverstecken) verweist. Beides stimmt. Entscheidend sind der Algorithmus und die Menge der versteckten Daten.
Ein Fall ist trivial einfach. Hat der Analyst das Originalfoto, zeigt der Vergleich beider Dateien jede Änderung sofort. Ein Reddit-Nutzer in r/Steganography, der 100 Bilder als „break my method“-Challenge (knack meine Methode) einstellte, lernte das schnell: Die Top-Antwort fand den öffentlichen Datensatz, aus dem die Bilder stammten, verglich sie und fand LSB-Änderungen im blauen Kanal.
## Dateigröße und Struktur verraten das meiste praktische Verstecken
Die meisten im Alltag üblichen Methoden, eine „Datei in einem Bild zu verstecken“, sind gar nicht statistisch. Sie hängen Daten hinter der Endmarkierung des Bildes an oder fügen zusätzliche Blöcke ein, die das Dateiformat erlaubt. [Wie Steganographie funktioniert](/de/guides/how-steganography-works) erklärt jede Methode im Detail. Diese Ansätze fassen weit mehr Daten und lassen das Bild pixelgenau, hinterlassen aber einfache strukturelle Spuren: Die Datei ist größer, als ein Bild dieser Abmessungen und Qualität sein sollte, und ein Programm, das die ganze Datei liest, findet Inhalt, den das Bild nicht braucht.
Ein allgemeiner forensischer Ablauf für jede verdächtige Datei beginnt mit dieser Art einfacher Inspektion, nicht mit exotischer Statistik. Praktiker in r/computerforensics beschreiben: kennenlernen, wie eine normale Datei dieses Formats aussieht, Anfang und Ende der Datei prüfen, lesbaren Text extrahieren, die interne Struktur der Datei auflisten, eingebettete Dateien anhand ihrer Signaturen herausschneiden und die Entropie messen, denn verschlüsselte oder komprimierte Daten erreichen fast Zufallswerte. Erst danach laufen formatspezifische Detektoren. Angehängte Daten zeigen sich in Sekunden. Verschlüsselte Daten zeigen sich als nicht lesbarer Block aus Rauschen.
## Zwei Millionen Bilder, rund 17.000 Treffer, null Nachrichten
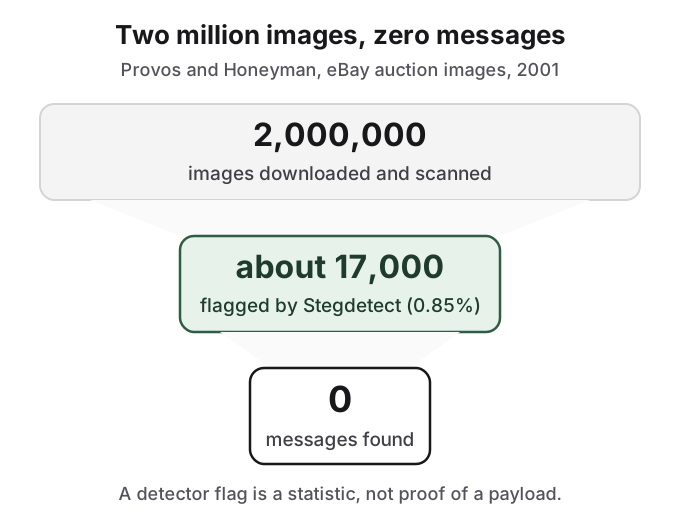
Der bekannteste Versuch, echte Steganographie zu messen, ist die Studie von Niels Provos und Peter Honeyman aus dem Jahr 2001. Sie luden zwei Millionen Bilder aus eBay-Auktionen herunter und ließen ihren JPEG-Detektor Stegdetect über alle laufen. Er markierte etwa 17.000 Bilder, rund 0,85 Prozent. Dann führten sie einen verteilten Wörterbuchangriff auf die markierten Bilder aus und stellten nichts wieder her: „We have analyzed two million images downloaded from eBay auctions but have not been able to find a single hidden message.“ (Wir haben zwei Millionen von eBay-Auktionen heruntergeladene Bilder analysiert, aber keine einzige versteckte Nachricht gefunden.)
Provos und Honeyman, 2001. Fast jeder Treffer war ein Fehlalarm.
Zwei Lehren überdauern das Alter der Studie. Erstens: Treffer sind billig und meist falsch, weshalb der Wikipedia-Artikel zur Steganalyse das Handeln allein nach Detektorausgabe „a very dicey proposition unless a payload has been completely recovered and decrypted“ (eine sehr riskante Sache, solange keine Nutzlast vollständig wiederhergestellt und entschlüsselt wurde) nennt. Zweitens: Erkennen und Wiederherstellen sind verschiedene Schritte; fürs Wiederherstellen braucht es das Passwort. Die Zahlen sind eine Momentaufnahme von 2001 zu JPEG-Tools und Auktionsfotos, keine aktuelle Erkennungsrate, und für angehängte oder eingefügte Daten gibt es keine vergleichbare neuere Zahl. Ein Reddit-Kommentator in r/computerforensics beschrieb 2012 ein ähnliches privates Projekt, „scanned millions of images and discovered about 200“ (Millionen Bilder gescannt und etwa 200 entdeckt) markiert, und knackte sechs davon per Brute Force.
## Ein sauberer Scan beweist nicht, dass eine Datei sauber ist
Auch Detektoren verfehlen etwas. In r/computerforensics testete ein Nutzer mehrere Detektoren an einem Bild, das er mit steghide erstellt hatte, das seine Nutzlast verschlüsselt und verteilt, und berichtete: „None of these tool found anything.“ (Keines dieser Tools hat etwas gefunden.) Stegdetect selbst wird nicht mehr weiterentwickelt. Kein Treffer ist eine Aussage über dieses Tool und diese Methode, kein Beweis, dass nichts da ist.
Derselbe Thread ist ein guter Realitätscheck, wie oft überhaupt jemand hinschaut. Forensiker dort beschreiben Bild-Steganographie als häufig in Capture-the-Flag-Rätseln und selten in echten Fällen: „In a CTF? Lots! Real life? Not as much as you would think.“ (In einem CTF? Massenhaft! Im echten Leben? Nicht so oft, wie du denkst.) Das ist kein Grund anzunehmen, dass niemand hinschaut. Es ist ein Grund, einen Datenschutzplan nicht auf die Hoffnung zu bauen, dass Verstecken allein hält.
## Was das für ein verstecktes Foto auf deinem Handy bedeutet
Zusammengenommen lautet die ehrliche Antwort für alltägliches Fotos-Verstecken: Gegen Leute, die dein Gerät benutzen oder sich leihen, funktioniert eine Tarndatei, die wie ein gewöhnliches Foto aussieht, denn sie sehen das Bild und sonst nichts. Gegen ein dafür gebautes Tool oder eine geschulte Gutachterin oder einen Gutachter geh davon aus, dass die versteckten Daten auffallen, und verlass dich auf Verschlüsselung und ein starkes Passwort, damit der Inhalt privat bleibt. Gegen jemanden, der dich rechtlich zwingen kann, das Passwort herauszugeben, ist weder Verstecken noch Verschlüsselung eine Verteidigung, und weniger Daten mitzuführen ist der einzige sichere Rat.
Die Grenze in einem Bild: Privatsphäre im Alltag, kein Schutz vor forensischen Werkzeugen oder rechtlicher Macht.
## So kann HideFile helfen
HideFile legt auf [hidefile.app](https://hidefile.app) in jedem modernen Browser private Fotos und Dateien in ein gewöhnliches Foto, Video oder PDF und verschlüsselt sie im Browser mit deinem Passwort. Dateien werden nicht auf einen HideFile-Server hochgeladen. Die Tarndatei öffnet sich in Fotos, einem Videoplayer oder einem PDF-Reader als normale Datei, sodass, wer in deine Galerie schaut, sieht, was er erwartet.
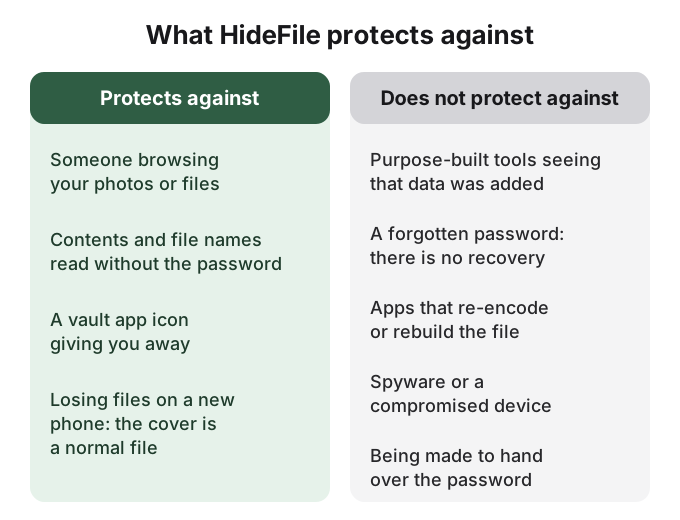
Wir nennen die Grenze offen, weil es auf dieser Seite genau darum geht: HideFile hält neugieriges Mitschauen auf, keine forensischen Werkzeuge. Es verändert keine Pixel und versucht nicht, statistische Tests zu täuschen. Ein dafür gebautes Tool kann erkennen, dass an die Tarndatei Daten angehängt wurden; der Inhalt bleibt verschlüsselt und ohne das Passwort unlesbar. Es gibt keine Passwort-Wiederherstellung. Apps, die Fotos neu kodieren, können den versteckten Teil entfernen, also bewahre die Tarndatei als Datei auf und teile sie auch so. Für Grenzkontrollen, geschulte Gutachter oder rechtlichen Druck ist es das falsche Werkzeug.
Zu den Werkzeugen auf beiden Seiten dieser Frage siehe [Steganographie-Tools](/de/guides/steganography-tools). Für einfachere Tricks und was jeder davon täuscht, siehe [Dateien offen sichtbar verstecken](/de/guides/how-to-hide-files-in-plain-sight). Wie Tresor-Apps im Vergleich abschneiden, steht in [Ist eine Foto-Tresor-App sicher?](/de/guides/is-photo-vault-safe).
## Quellen
- Provos and Honeyman, [Detecting Steganographic Content on the Internet](http://www.citi.umich.edu/techreports/reports/citi-tr-01-11.pdf), CITI Technical Report 01-11, 2001 (read 2026-10-14)
- Wikipedia: [Steganalysis](https://en.wikipedia.org/wiki/Steganalysis) and [Steganography](https://en.wikipedia.org/wiki/Steganography) (checked 2026-10-14)
- Wikipedia: [OutGuess](https://en.wikipedia.org/wiki/OutGuess) (checked 2026-10-14)
- Kodovsky, Fridrich and Holub, "Ensemble Classifiers for Steganalysis of Digital Media", IEEE TIFS, 2012, [doi:10.1109/tifs.2011.2175919](https://doi.org/10.1109/tifs.2011.2175919)
- Fridrich, Goljan and Du, "Detecting LSB steganography in color and gray-scale images", IEEE Multimedia, 2001, [doi:10.1109/93.959097](https://doi.org/10.1109/93.959097)
- Reddit, r/computerforensics: [Is there any tool to identify steganography?](https://www.reddit.com/comments/be92z5/)
- Reddit, r/computerforensics: [Hidden files in jpeg images?](https://www.reddit.com/comments/1659of7/)
- Reddit, r/computerforensics: [Does digital steganography actually see use in the real world?](https://www.reddit.com/comments/xilk5/)
- Reddit, r/Steganography: [Can you break my steganography method?](https://www.reddit.com/comments/1rzxpol/)
- Reddit, r/privacy: [Steganography - How to Hide Data from the Feds](https://www.reddit.com/comments/4spy4y/)
- Hacker News: [comment on detector thresholds](https://news.ycombinator.com/item?id=2046357)
- Hacker News: [comment on naive LSB detection](https://news.ycombinator.com/item?id=11581277)
- Hacker News: [comment on statistically undetectable hiding](https://news.ycombinator.com/item?id=3091161)